Todos os anos, os especialistas em testes de intrusão documentam um panorama detalhado de como as defesas modernas realmente se comportam sob condições adversas e ameaças em evolução. Todas as descobertas em nosso relatório sobre o estado dos testes de intrusão de 2025 provêm de testes de intrusão manuais e exercícios de red teaming. Não foram incluídos resultados de varreduras automatizadas, cenários de ataque teóricos ou falsos positivos.
Revisão Anual de Testes de Intrusão de 2025 da Blaze Information Security abrange 660 testes de intrusão realizados no último ano em 145 organizações, resultando em 3.294 vulnerabilidades confirmadas. A postagem a seguir resume as principais descobertas e o que elas significam para os profissionais de segurança, equipes de conformidade, desenvolvedores e especialistas em TI que constroem e defendem sistemas atualmente.
Quem testamos: Distribuição de clientes por tamanho e volume de testes
Um dos padrões mais instrutivos no conjunto de dados de 2025 é a relação entre o tamanho da organização, o setor e a frequência com que essas organizações solicitam testes de segurança. Os maiores clientes no conjunto de dados — concentrados no setor de E-commerce e Varejo — são também os que impulsionam o maior volume de avaliações. O varejo responde por 242 projetos de teste de intrusão no total, o maior número entre todos os setores, à frente de Finanças e Fintech, com 182. Os números refletem a complexidade dos grandes ambientes de TI do varejo, que normalmente englobam múltiplas marcas, plataformas regionais, aplicativos móveis, APIs e integrações de terceiros, cada uma exigindo validação de segurança separada ou recorrente. Essas organizações testam mais porque sua superfície de ataque exige isso.
Os setores que testam com mais frequência — Varejo, Finanças — também tendem a apresentar proporções menores de descobertas de severidade crítica e alta. Isso não é coincidência. Uma cadência de testes sustentada cria conhecimento institucional sobre a superfície de ataque, impulsiona a disciplina de remediação e revela problemas de nível de design antes que se tornem mais graves. A correlação entre a frequência de testes e a distribuição de severidade é um dos sinais mais claros no conjunto de dados.
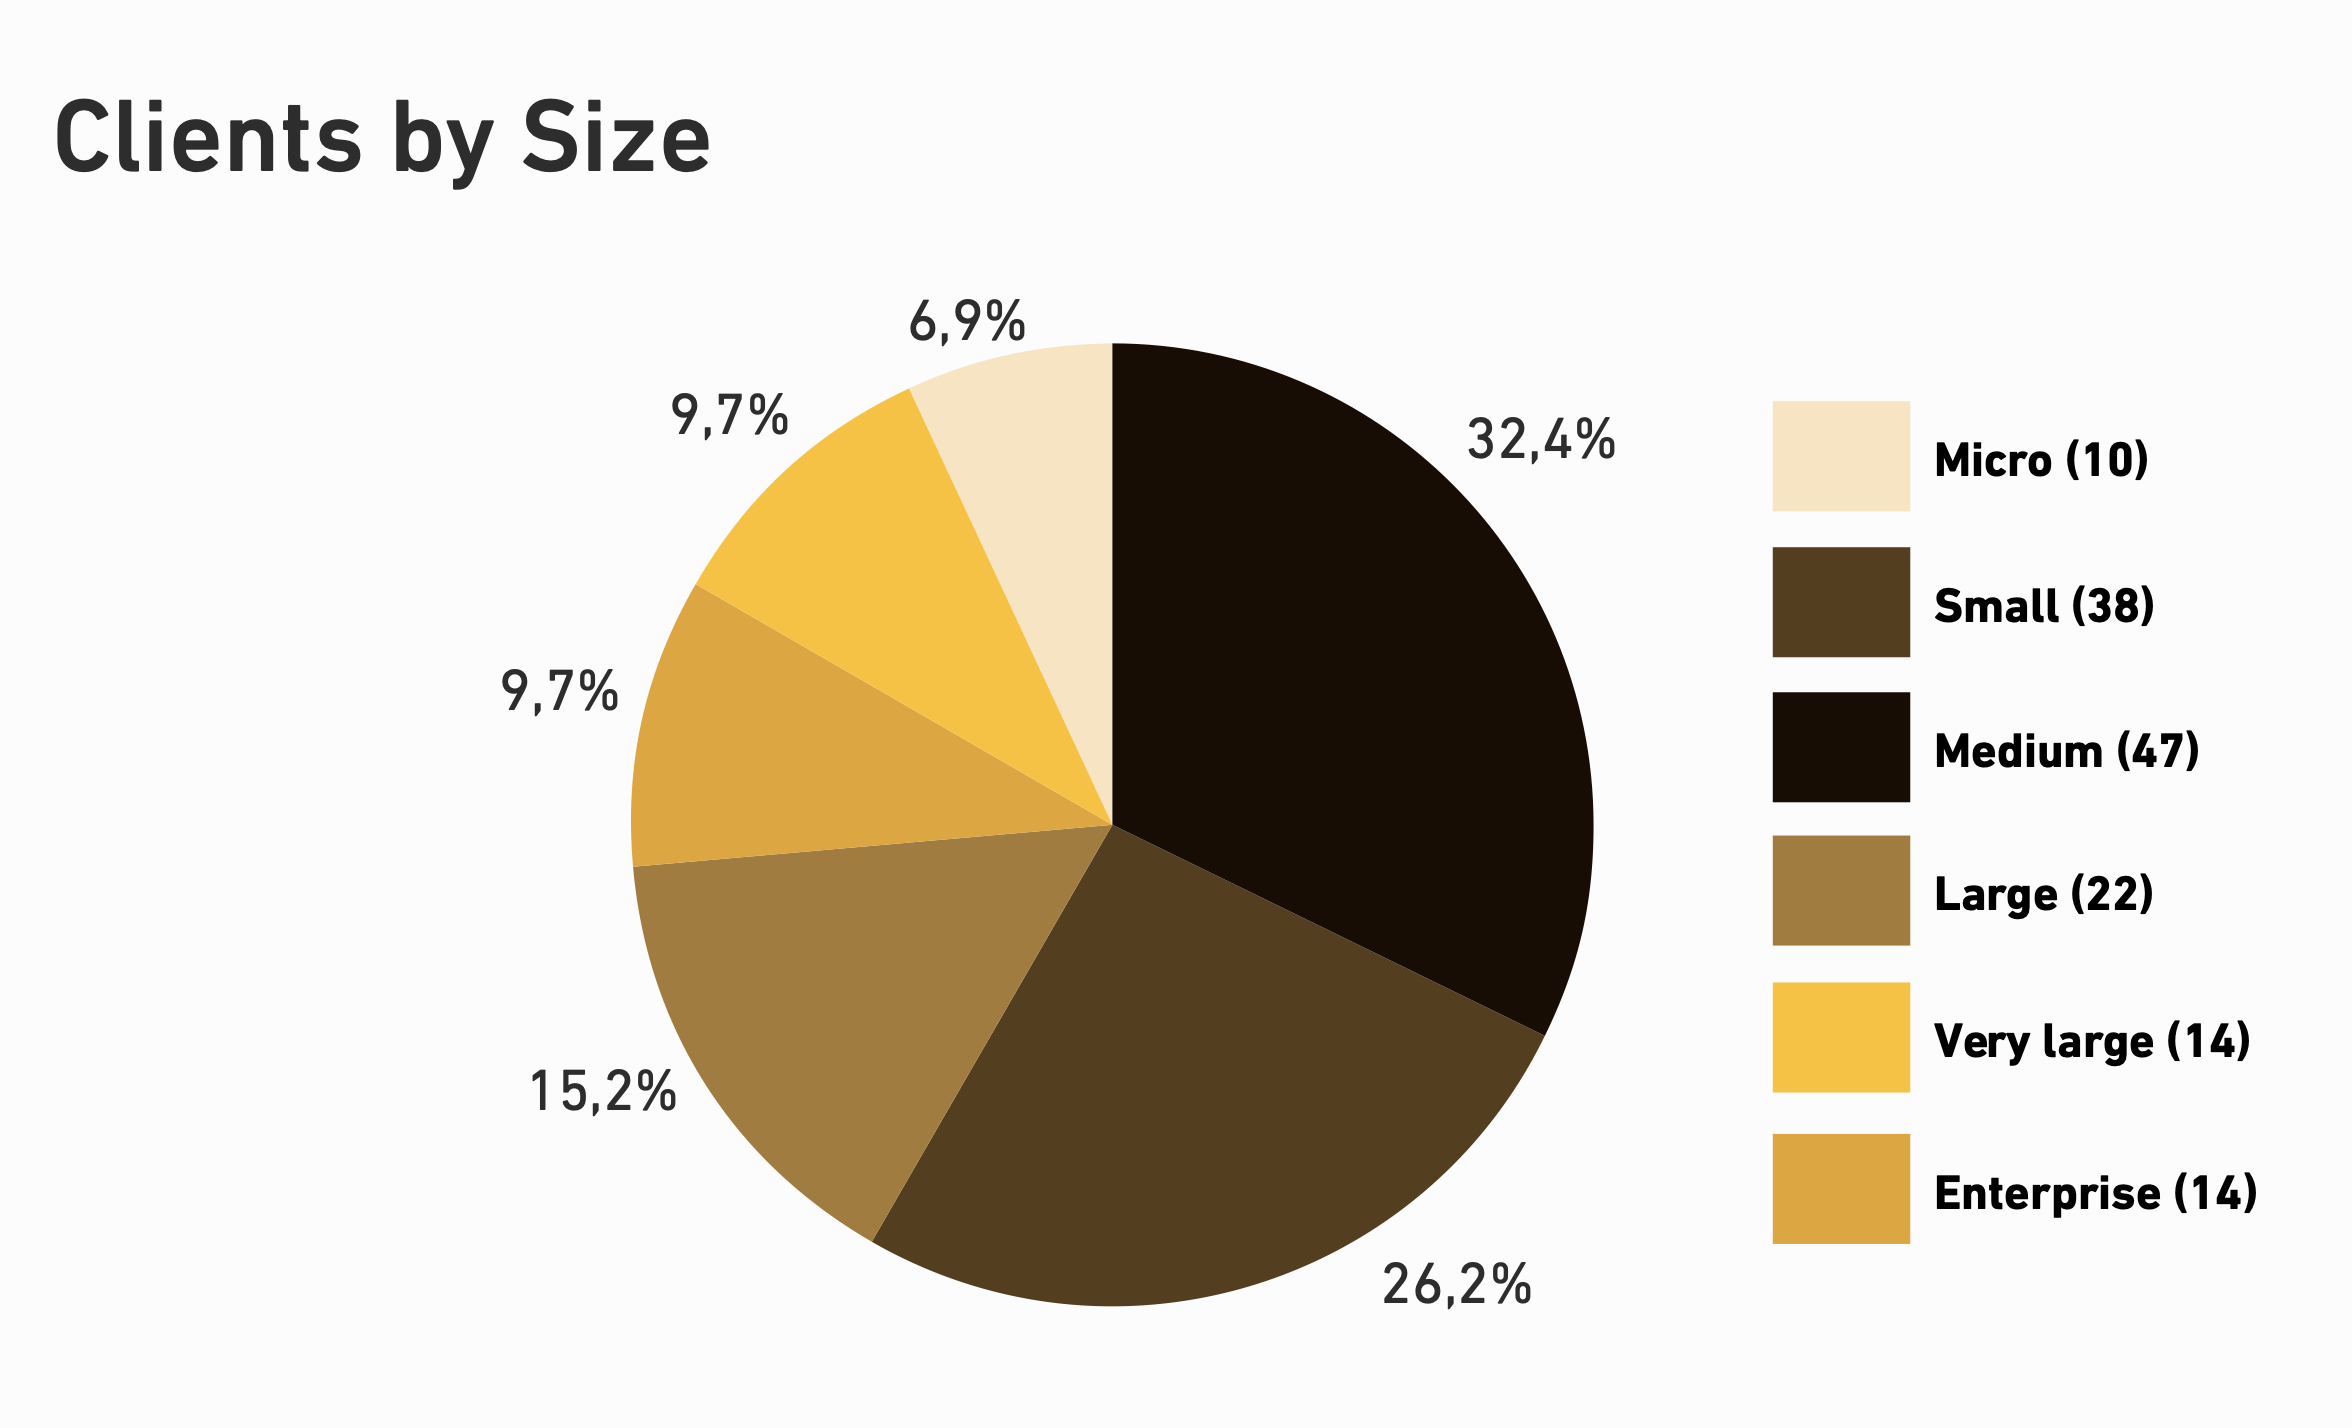
Passando para a divisão de clientes por tamanho organizacional: as organizações de médio porte representam a maior coorte individual, com 32,4% dos clientes, seguidas por pequenas empresas com 26,2% e grandes empresas com 15,2%. Organizações de grande porte e de escala empresarial representam 9,7% da base de clientes cada, com microempresas compondo os 6,9% restantes.
Essa distribuição de clientes é importante para interpretar as descobertas. O conjunto de dados não está enviesado para grandes ambientes corporativos com programas de segurança maduros e equipes de segurança dedicadas — a maioria dos clientes se enquadra na faixa de pequeno a médio porte, onde os recursos de segurança são geralmente mais limitados, as ferramentas são menos maduras e as decisões de segurança são mais propensas a serem impulsionadas pela necessidade de cumprir regulamentações de conformidade ou resposta a incidentes do que pelo gerenciamento proativo de riscos. Isso torna a prevalência de vulnerabilidades graves e exploráveis em todo o conjunto de dados ainda mais significativa: estas não são descobertas extraídas de ambientes corporativos excepcionalmente complexos. Elas refletem a postura de segurança do tipo de organização que compõe a maioria da economia digital moderna.
Ao mesmo tempo, a presença de clientes de grande porte e corporativos no conjunto de dados, e o fato de serem os que mais testam, fornecem dados de referência significativos no limite superior da curva de maturidade. Como discutido posteriormente na seção de benchmarks do setor, uma frequência de testes mais alta e maiores investimentos em segurança correlacionam-se com proporções menores de descobertas de alta severidade — mas não eliminam as fraquezas de autorização e de nível de design que dominam o conjunto de dados em todos os segmentos.
A autorização continua sendo a fraqueza de segurança mais persistente
Um dos padrões mais claros que emergem das avaliações de segurança de 2025 é a persistência de falhas de autorização.
Vulnerabilidades totalmente não autenticadas, de "porta aberta", estão diminuindo. Muitas organizações implementaram controles básicos em torno de criptografia, autenticação e exposição de perímetro. Mas, dentro desses perímetros, a história muda significativamente. A grande maioria, mais de 85%, de todas as vulnerabilidades no conjunto de dados são exploráveis através de uma rede. Mais da metade não requer nenhuma autenticação prévia. E quando a autenticação está presente, o modo de falha mais comum não é contorná-la — é o fato de usuários legítimos e autenticados conseguirem acessar dados ou realizar ações que nunca deveriam alcançar.
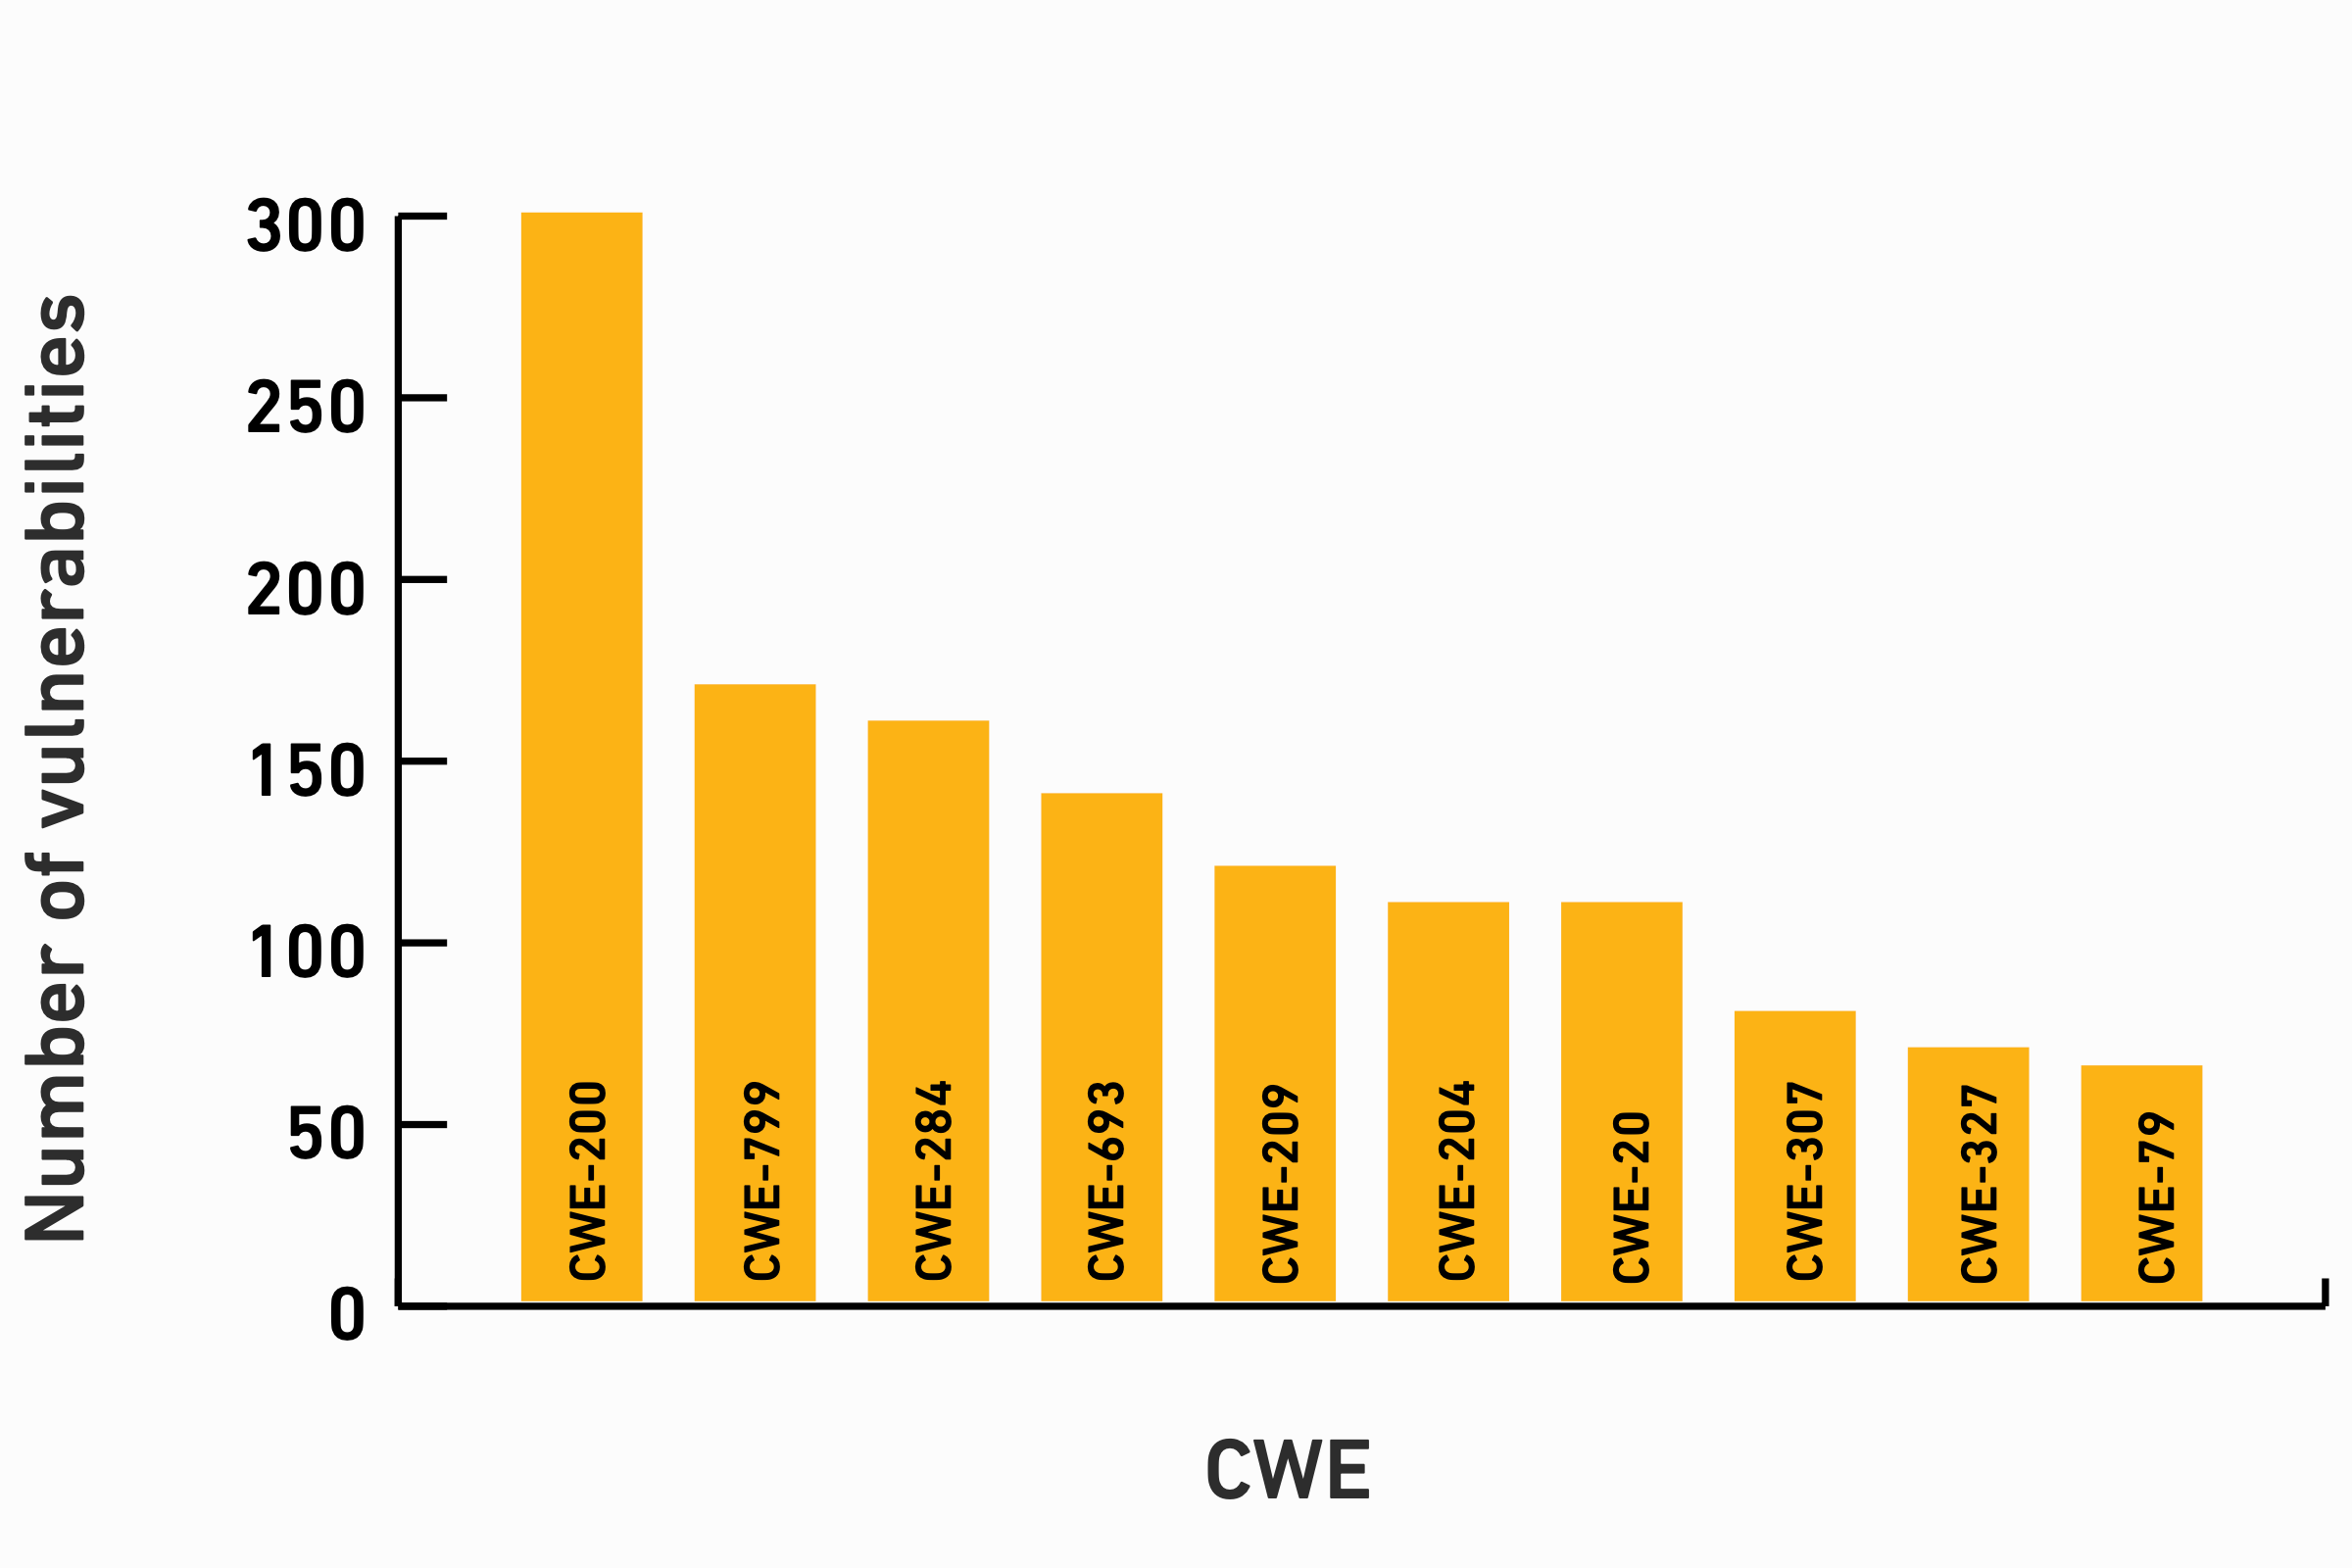
A realidade operacional do problema de autorização é que a identidade existe, mas a autorização é incompleta, inconsistente ou aplicada incorretamente. O CWE-284 (Controle de Acesso Inadequado) apareceu 164 vezes nos engajamentos, com 64 dessas instâncias classificadas como de severidade Crítica ou Alta — tornando-o a fraqueza mais influente em termos de potencial de exploração no mundo real. Falhas de autorização não são bugs de casos isolados. São falhas sistêmicas e recorrentes na forma como os limites de confiança e os modelos de permissão são projetados e aplicados em fluxos de trabalho de aplicativos reais.
Vulnerabilidades mais comuns
Distribuição de severidade: uma maioria enganosa
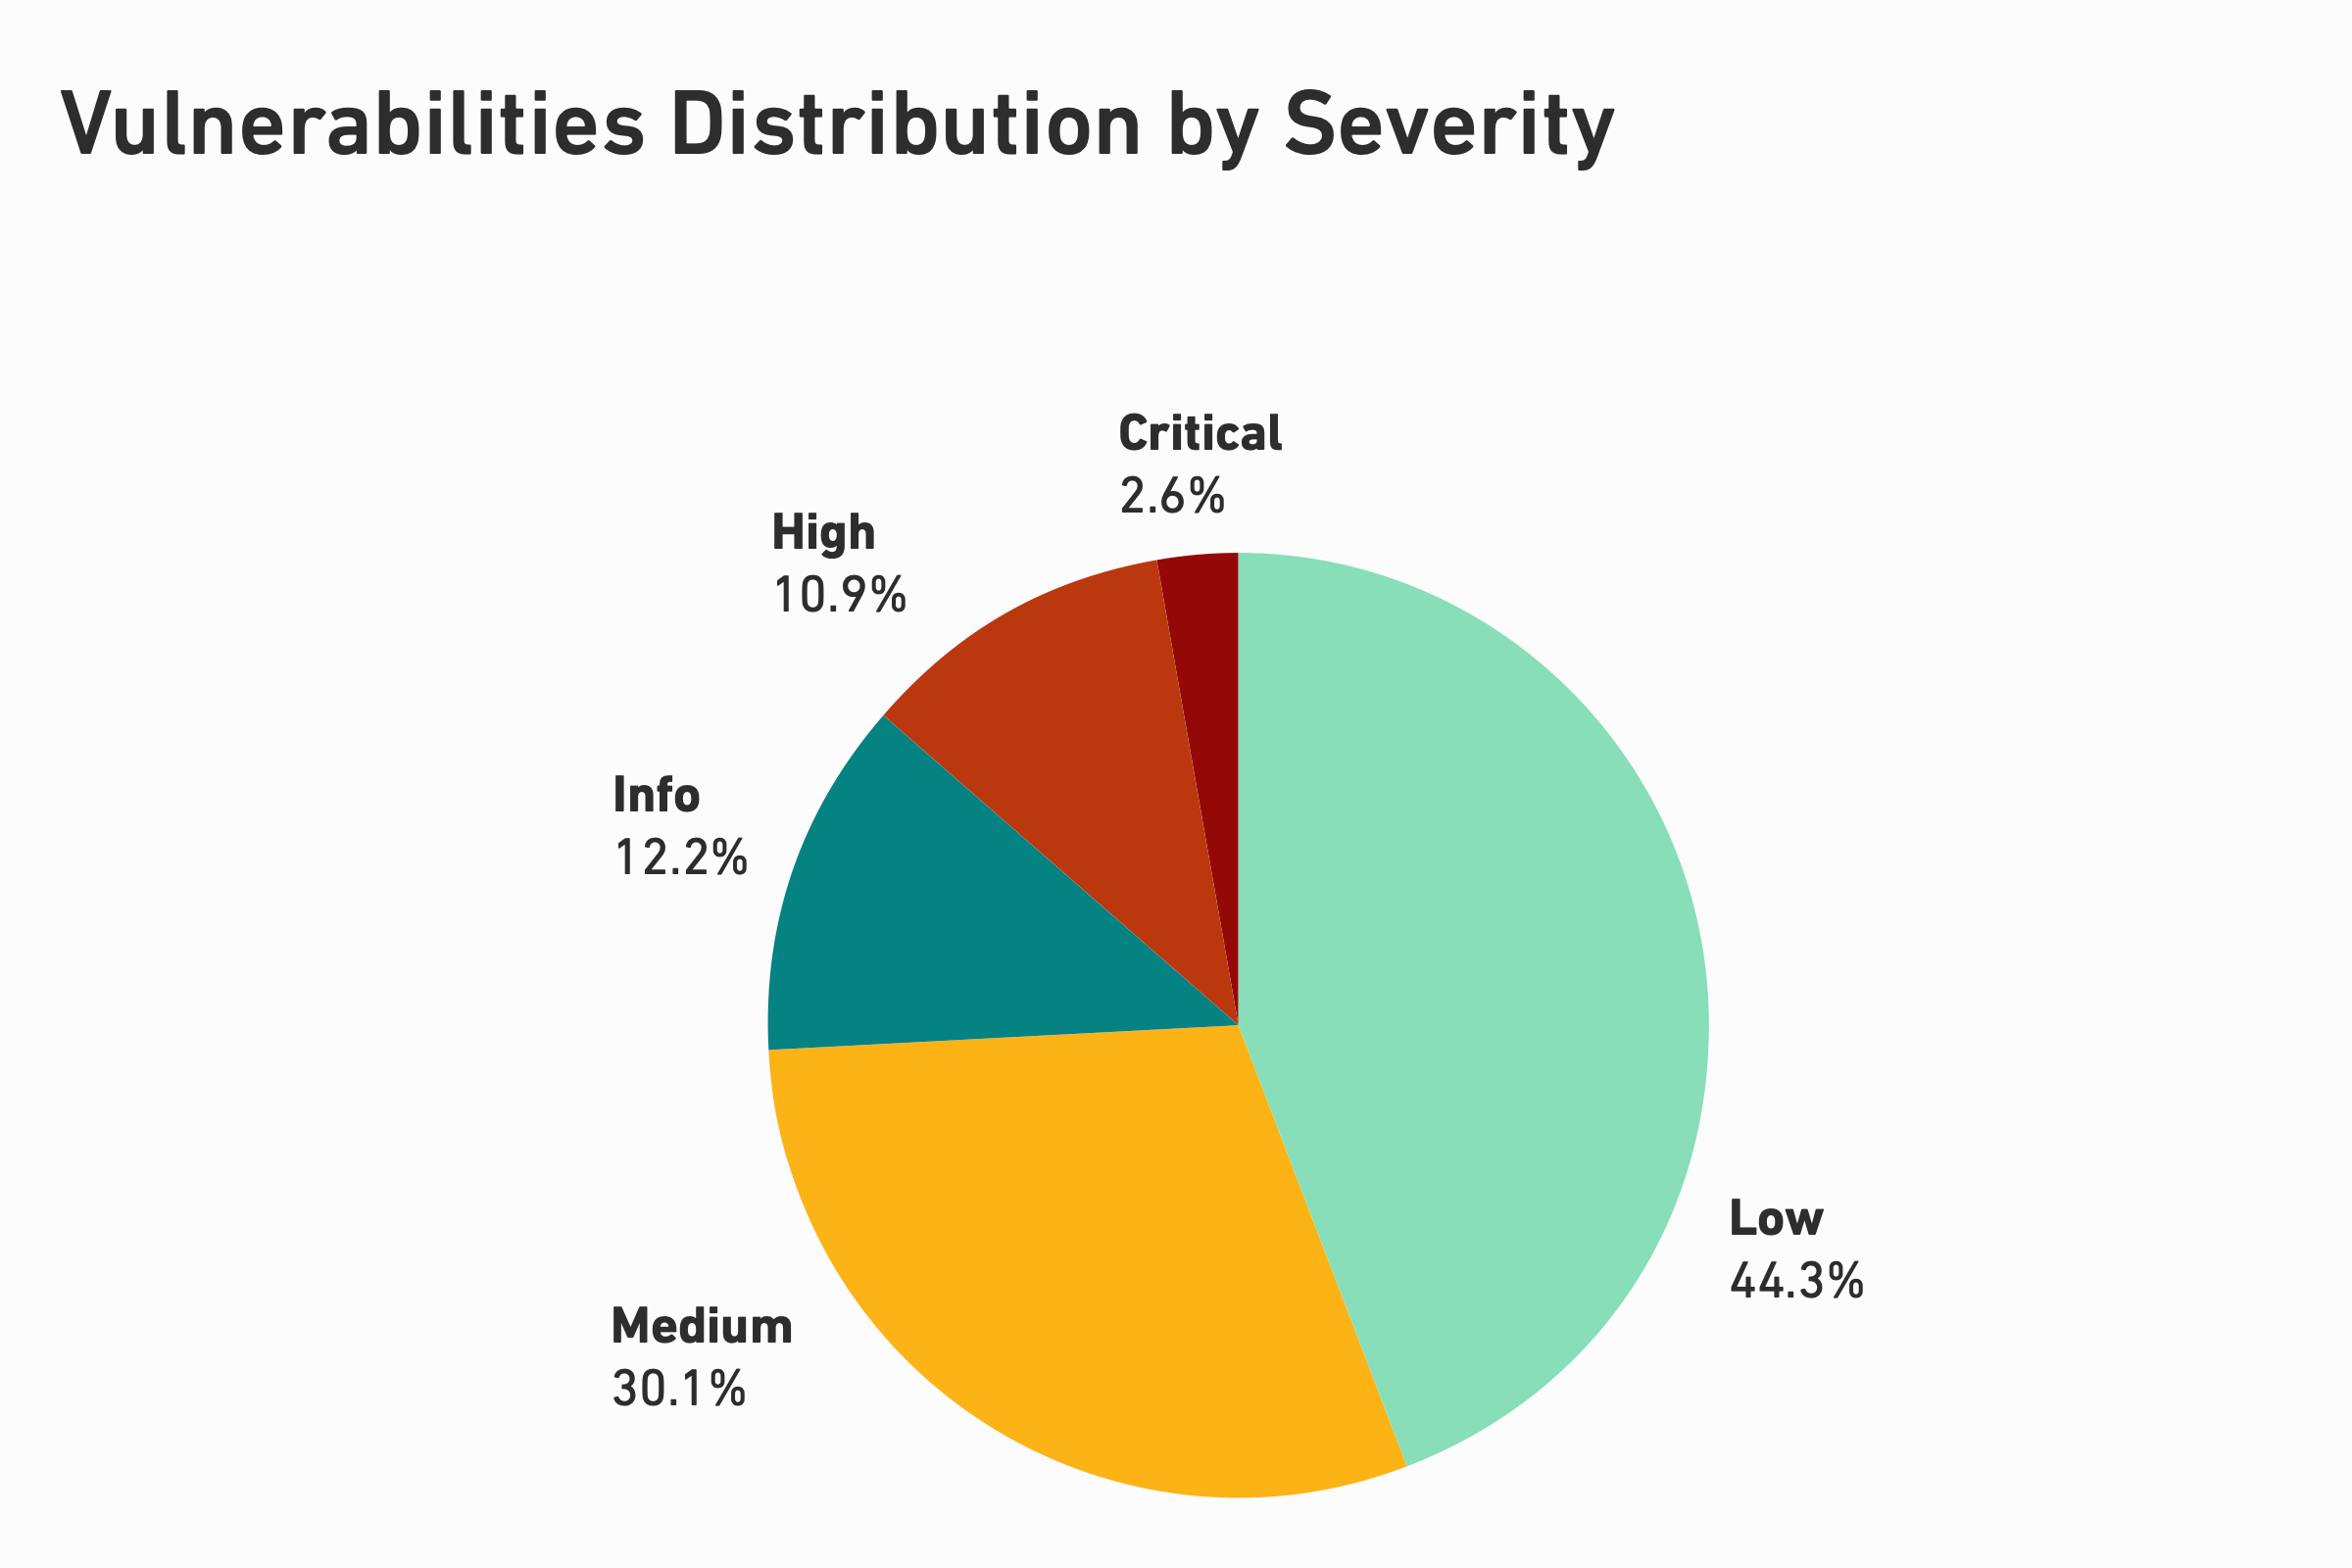
Ao observar a divisão bruta de severidade, mais da metade das descobertas — 56,5% — enquadram-se nas categorias Baixa e Média. Esse número pode ser tranquilizador em mãos erradas. Não deveria ser.
As 84 descobertas Críticas e 358 Altas, que representam aproximadamente 13,5% de todas as vulnerabilidades, estão desproporcionalmente associadas a falhas de controle de acesso, controles de segurança quebrados e fraquezas de nível de design comumente observadas em incidentes cibernéticos reais. Essas são as vulnerabilidades que permitem acesso não autorizado, escalonamento de privilégios e exposição de dados em larga escala. Elas não estão concentradas nas classes de ataque tecnicamente mais exóticas; elas vêm de modos de falha recorrentes e bem compreendidos que continuam a existir na maioria das organizações, independentemente do tamanho e do setor da empresa.
Mais revelador: 364 vulnerabilidades — 10,9% de todo o conjunto de dados — pontuaram como "Alta" em pelo menos duas das três dimensões de impacto do CVSS simultaneamente (confidencialidade, integridade e disponibilidade). Essas descobertas multidimensionais representam os cenários operacionalmente mais perigosos: atacantes que podem exfiltrar dados, modificar sistemas e potencialmente interromper operações em uma única cadeia de exploração.
As cinco vulnerabilidades com as maiores pontuações de impacto multidimensional contam uma história consistente: CWE-284 (Controle de Acesso Inadequado), CWE-79 (Cross-site Scripting), CWE-250 (Execução com Privilégios Desnecessários), CWE-269 (Gerenciamento de Privilégios Inadequado) e CWE-295 (Validação de Certificado Inadequada).
O que você encontra depende de onde você procura
Talvez não seja surpreendente que a superfície mais testada — aplicações web, com 60,8% de todos os engajamentos — também tenha contribuído com quase 60% de todas as vulnerabilidades identificadas. Mas o volume bruto engana. Quando os resultados são normalizados pelo número de avaliações realizadas, as avaliações de segurança em nuvem apresentam a maior densidade média de vulnerabilidades: 14,40 vulnerabilidades por projeto, em média. Aplicações móveis e engajamentos de red team vêm na sequência, enquanto a média geral de projetos fica em 4,99 vulnerabilidades por avaliação.
Essas descobertas são importantes operacionalmente. Organizações que limitam os testes de intrusão a avaliações de aplicações web obtêm uma visão incompleta de sua exposição. Ambientes de TI modernos incluem cada vez mais plataformas em nuvem, APIs, aplicações móveis e sistemas baseados em inteligência artificial e grandes modelos de linguagem (LLMs) — todos os quais introduzem novas superfícies de ataque que exigem testes de segurança dedicados.
A infraestrutura em nuvem, em particular, produz menos resultados em termos absolutos — mas essas descobertas são densas e tendem a se concentrar em IAM mal configurado, funções excessivamente permissivas e falhas em mecanismos de proteção que podem ter um raio de impacto desproporcional.
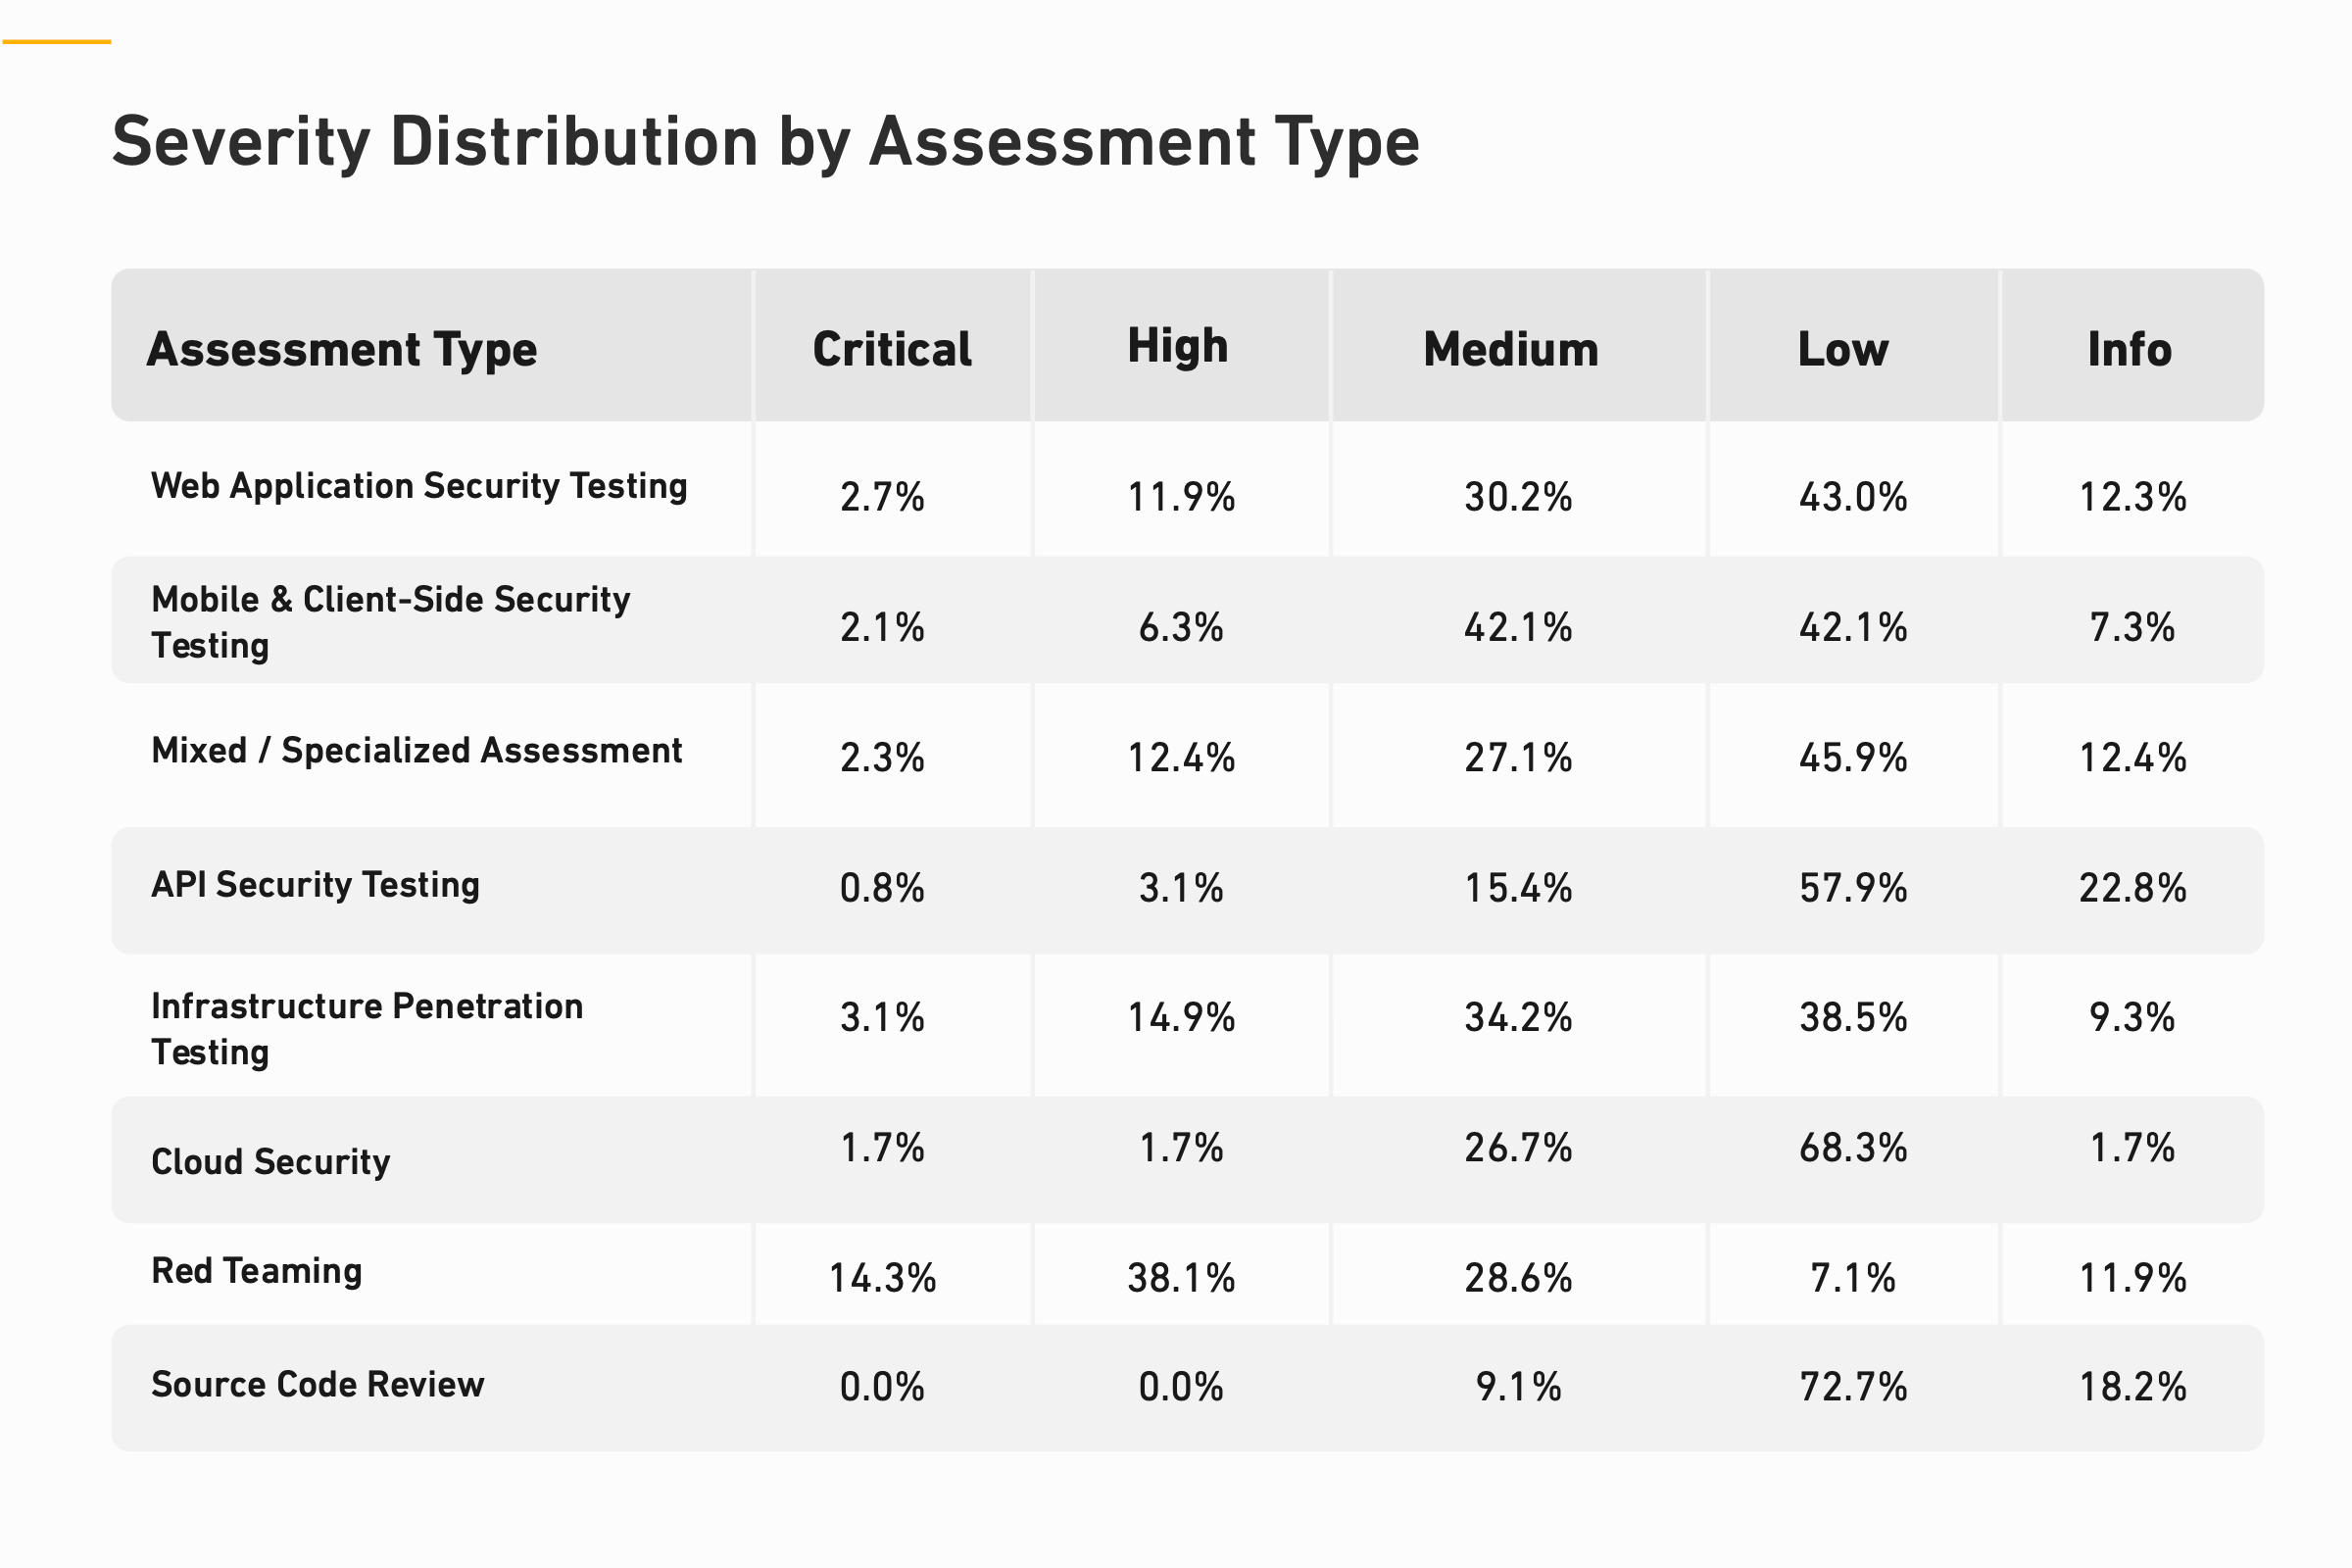
A análise por tipo de avaliação reforça perfis de risco específicos que vale a pena compreender:
Aplicações web são dominadas pela exposição de informações, falhas de controle de acesso e lacunas de limitação de taxa. Na prática: dados sensíveis vazando por meio de endpoints ou mensagens de erro, usuários acessando registros que não deveriam e controles anti-automação inadequados. Esses são os riscos "clássicos" da web — e eles não desapareceram.
APIs concentram-se em autorização e exposição de dados: endpoints retornando mais dados do que o necessário, autorização fraca em nível de objeto e lacunas de autenticação. O padrão de falha recorrente são APIs que pressupõem chamadores confiáveis, dependem de identificadores fornecidos pelo cliente ou aplicam o controle de acesso de forma inconsistente entre os endpoints.
Aplicações móveis revelam problemas de confidencialidade e higiene criptográfica — exposição de dados sensíveis, armazenamento local inseguro, validação de certificado inadequada e transmissão em texto simples. A superfície de risco estende-se por todo o ciclo de vida dos dados: armazenamento, registro, rede e fluxos de autenticação.
Infraestrutura os resultados apontam para fraquezas de credenciais — senhas fracas, endurecimento insuficiente de contas privilegiadas e lacunas de segurança na segmentação. Isso mapeia diretamente para caminhos de movimento lateral e escalonamento de privilégios assim que qualquer ponto de apoio é estabelecido.
Ambientes em nuvem (principalmente AWS neste conjunto de dados) mostram falhas de permissão e exposição de dados: atribuições de permissão incorretas, funções excessivamente amplas e falta de aplicação de princípios de defesa em profundidade. Como a nuvem é, por design, orientada a permissões, até mesmo pequenos erros de configuração se agravam.
Engajamentos de red team são dominados por temas de credenciais e controle de acesso — o que é exatamente o ponto. Os agentes de ameaças geralmente não vencem por meio de exploits exóticos, mas por fraquezas de identidade, senhas fracas e controles de privilégio inadequados.
A realidade do OWASP Top 10
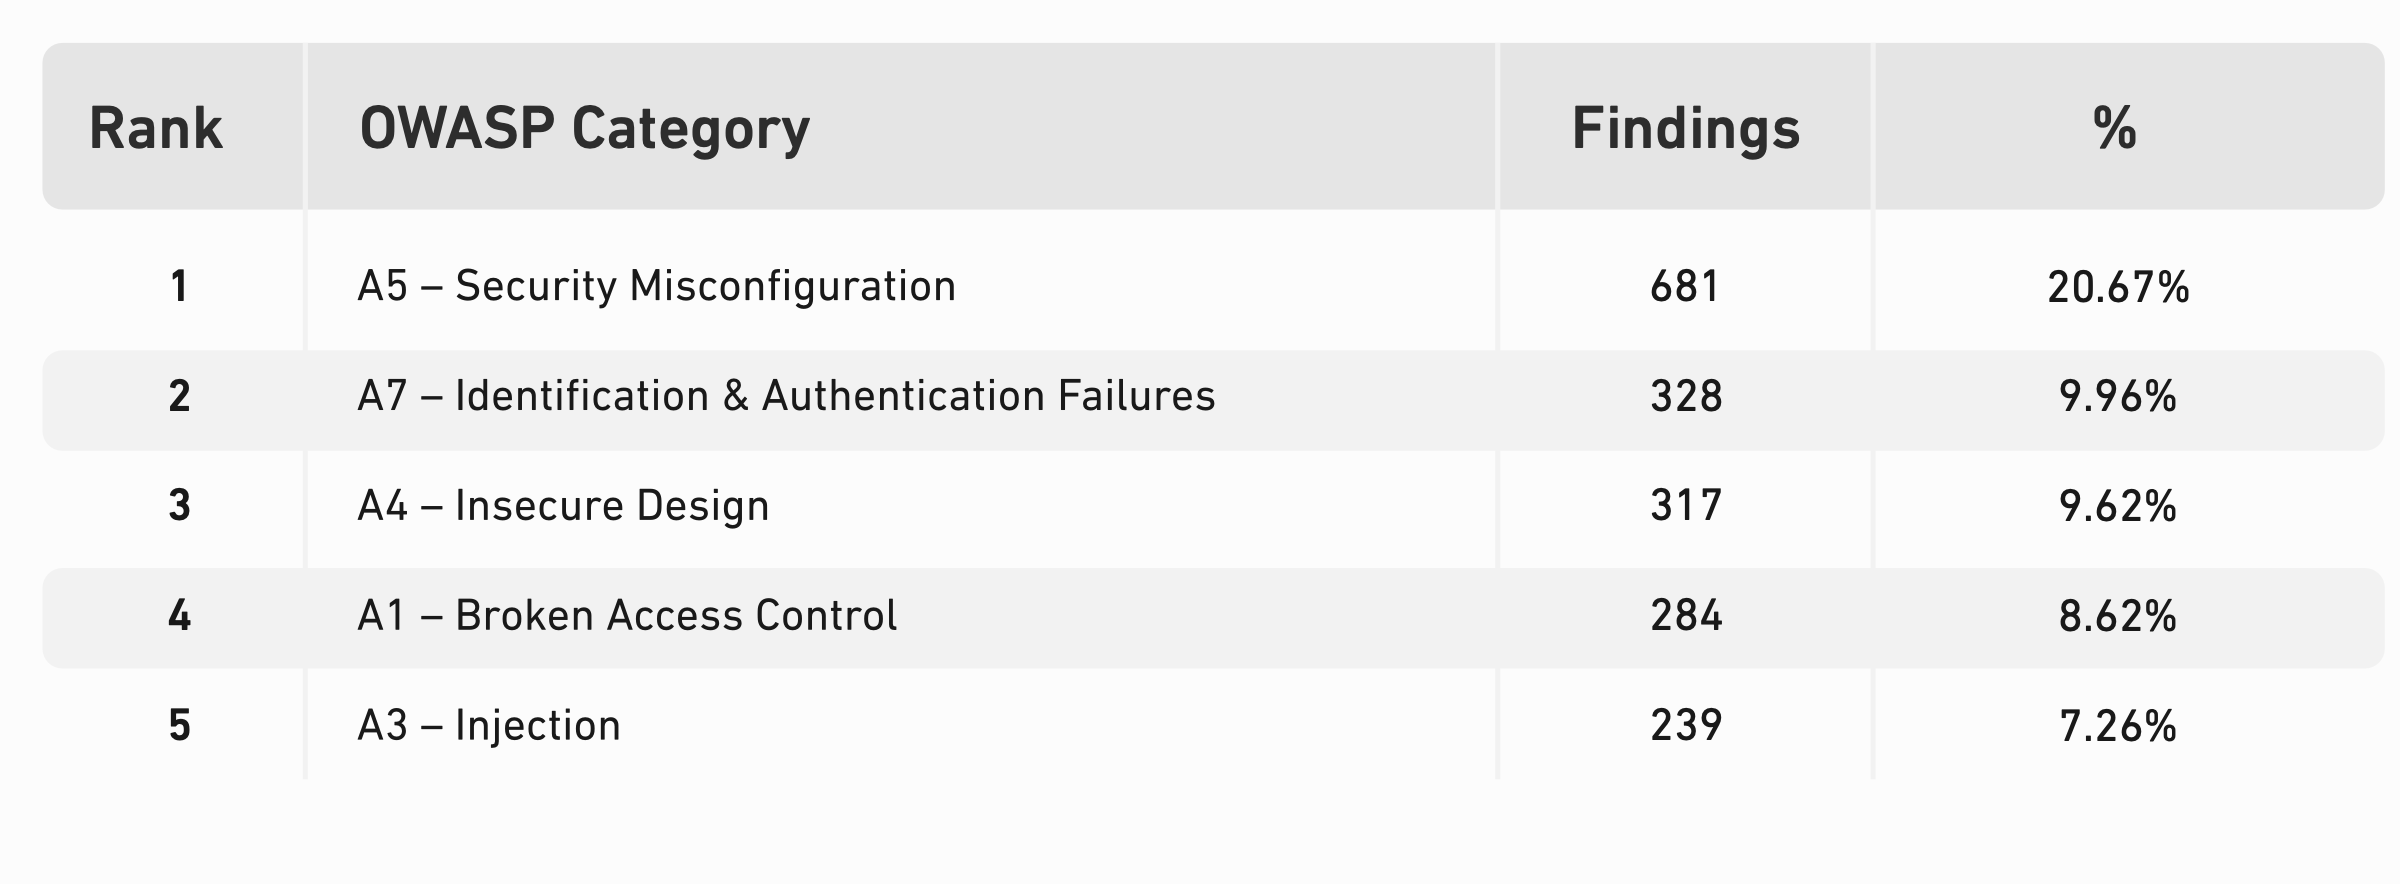
Os cinco principais OWASP As categorias observadas em todos os projetos de 2025 foram: Configuração Incorreta de Segurança (A5) com 20,67% das descobertas, Falhas de Identificação e Autenticação (A7) com 9,96%, Design Inseguro (A4) com 9,62%, Controle de Acesso Quebrado (A1) com 8,62% e Injeção (A3) com 7,26%.
A predominância da Configuração Incorreta de Segurança no topo merece atenção. Ela representa padrões que não foram alterados, recursos desnecessários deixados ativos, mensagens de erro excessivamente detalhadas e cabeçalhos de segurança ausentes — configurações que exigem escolhas ativas para serem feitas corretamente e que frequentemente passam despercebidas nos fluxos de trabalho de desenvolvimento e operações.
O Design Inseguro, que aparece em terceiro lugar, é indiscutivelmente a descoberta mais importante. A categoria abrange decisões arquiteturais e de nível lógico que não podem ser corrigidas com patches posteriormente. Fraquezas no nível de design são caras de resolver e tendem a persistir ao longo das versões. Sua proeminência no conjunto de dados sugere que a segurança ainda é adicionada como um complemento após o fato, em vez de ser integrada ao desenvolvimento de software e ao design de sistemas desde o início.
Benchmarks do Setor: Onde a Exposição a Ameaças Cibernéticas é Maior
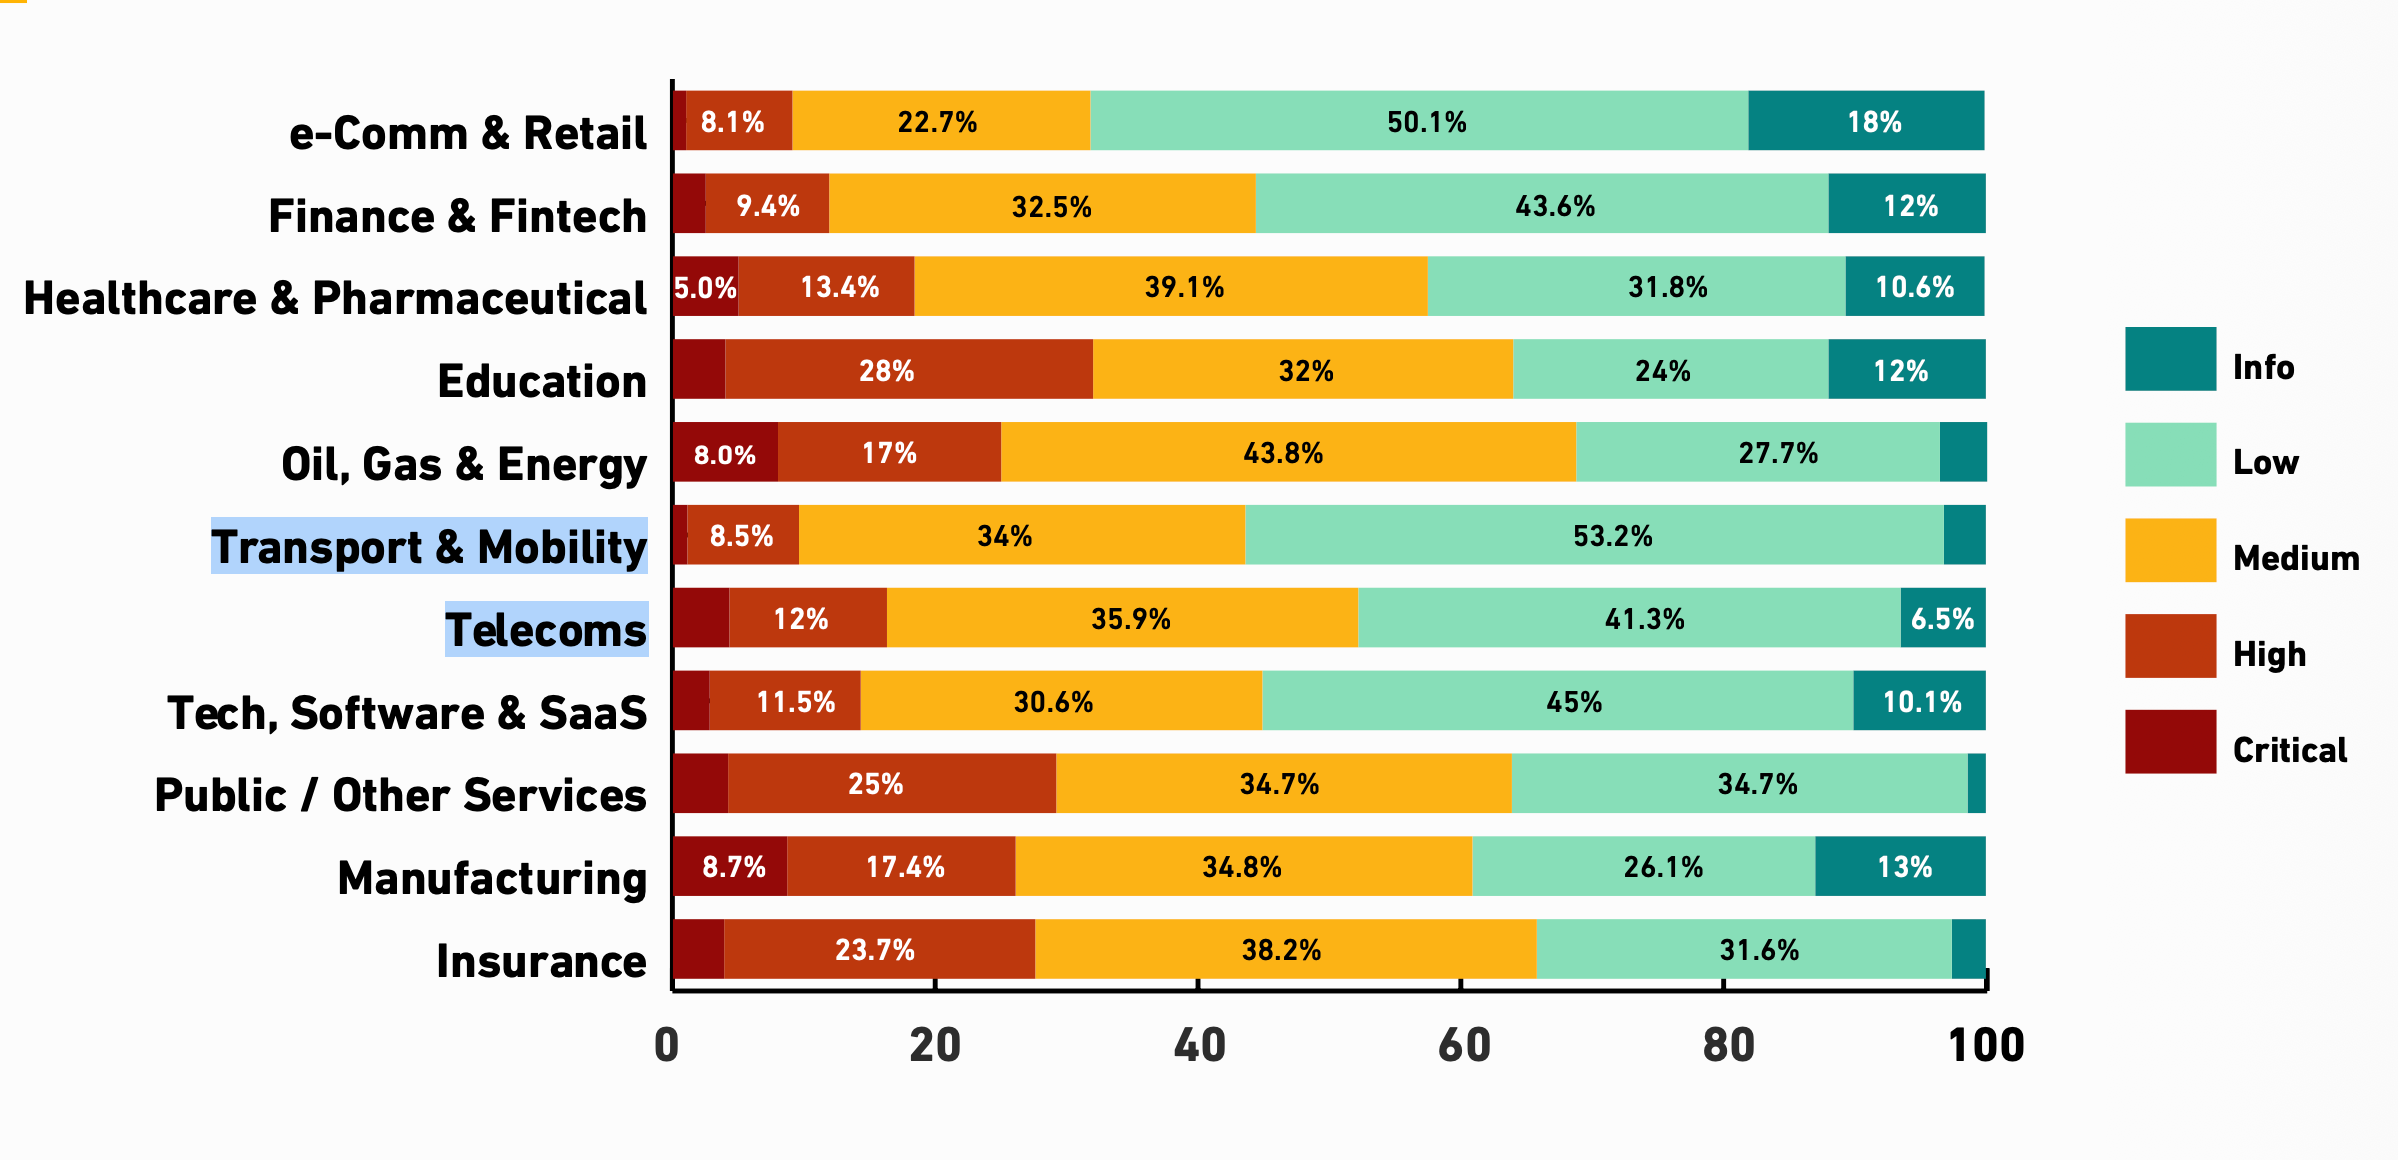
Os dados revelam um padrão contraintuitivo: setores que testam com menos frequência não apresentam menos vulnerabilidades — eles frequentemente apresentam as mais graves. Educação, Serviços Públicos, Seguros, Manufatura e Petróleo, Gás e Energia mostram proporções maiores de descobertas de severidade Crítica e Alta em relação ao total de projetos, apesar de representarem fatias menores do conjunto de dados geral.
Setores com a maior concentração de descobertas de alto impacto por porcentagem:
- Educação: 32,0% de vulnerabilidades Altas ou Críticas
- Serviços Públicos / Outros: 29,2%
- Seguros: 27,6%
- Manufatura: 26,1%
- Petróleo, Gás e Energia: 25,0%
Em contrapartida, os setores fortemente testados e orientados pela conformidade — Finanças e Fintech com 11,9% e E-commerce e Varejo com 9,1% — apresentam proporções menores de descobertas graves. Uma maior cadência de testes está correlacionada a uma higiene de segurança mais madura, pelo menos no nível de distribuição de severidade.
O setor de Seguros destaca-se em outra dimensão: com uma média de 9,50 vulnerabilidades por projeto, possui a maior densidade de vulnerabilidades de qualquer setor no conjunto de dados. Petróleo, Gás e Energia e Tecnologia, Software e SaaS seguem com 6,59 e 6,34, respectivamente.
Em quase todos os setores, a CWE-200 (Exposição de Informações Sensíveis a um Ator Não Autorizado) é a vulnerabilidade mais comum — uma categoria de fraqueza frequentemente associada a vazamentos de dados em incidentes reais. A única exceção é a Manufatura, onde ela nem sequer aparece entre as três principais.
Distribuição de Severidade por Setor
Principais Insights sobre Testes de Conformidade
Os dados específicos de conformidade são talvez a seção mais útil do relatório para CISOs e responsáveis pela conformidade focados em regulamentações: as estruturas regulatórias melhoram a higiene básica, mas não impedem falhas de segurança ao nível de design e lógica.
As avaliações baseadas em SOC 2 tiveram uma média de 7,0 vulnerabilidades por projeto. Quase dois terços das descobertas exigiam autenticação — o que significa que o principal risco cibernético não é o comprometimento externo, mas usuários autenticados realizando ações além de sua autorização. As principais descobertas foram CWE-284 (Controle de Acesso Inadequado) com 12,9%, CWE-200 (Exposição de Informações Sensíveis) com 8,6% e CWE-209 (Vazamento de Informações em Mensagens de Erro) com 7,1%.
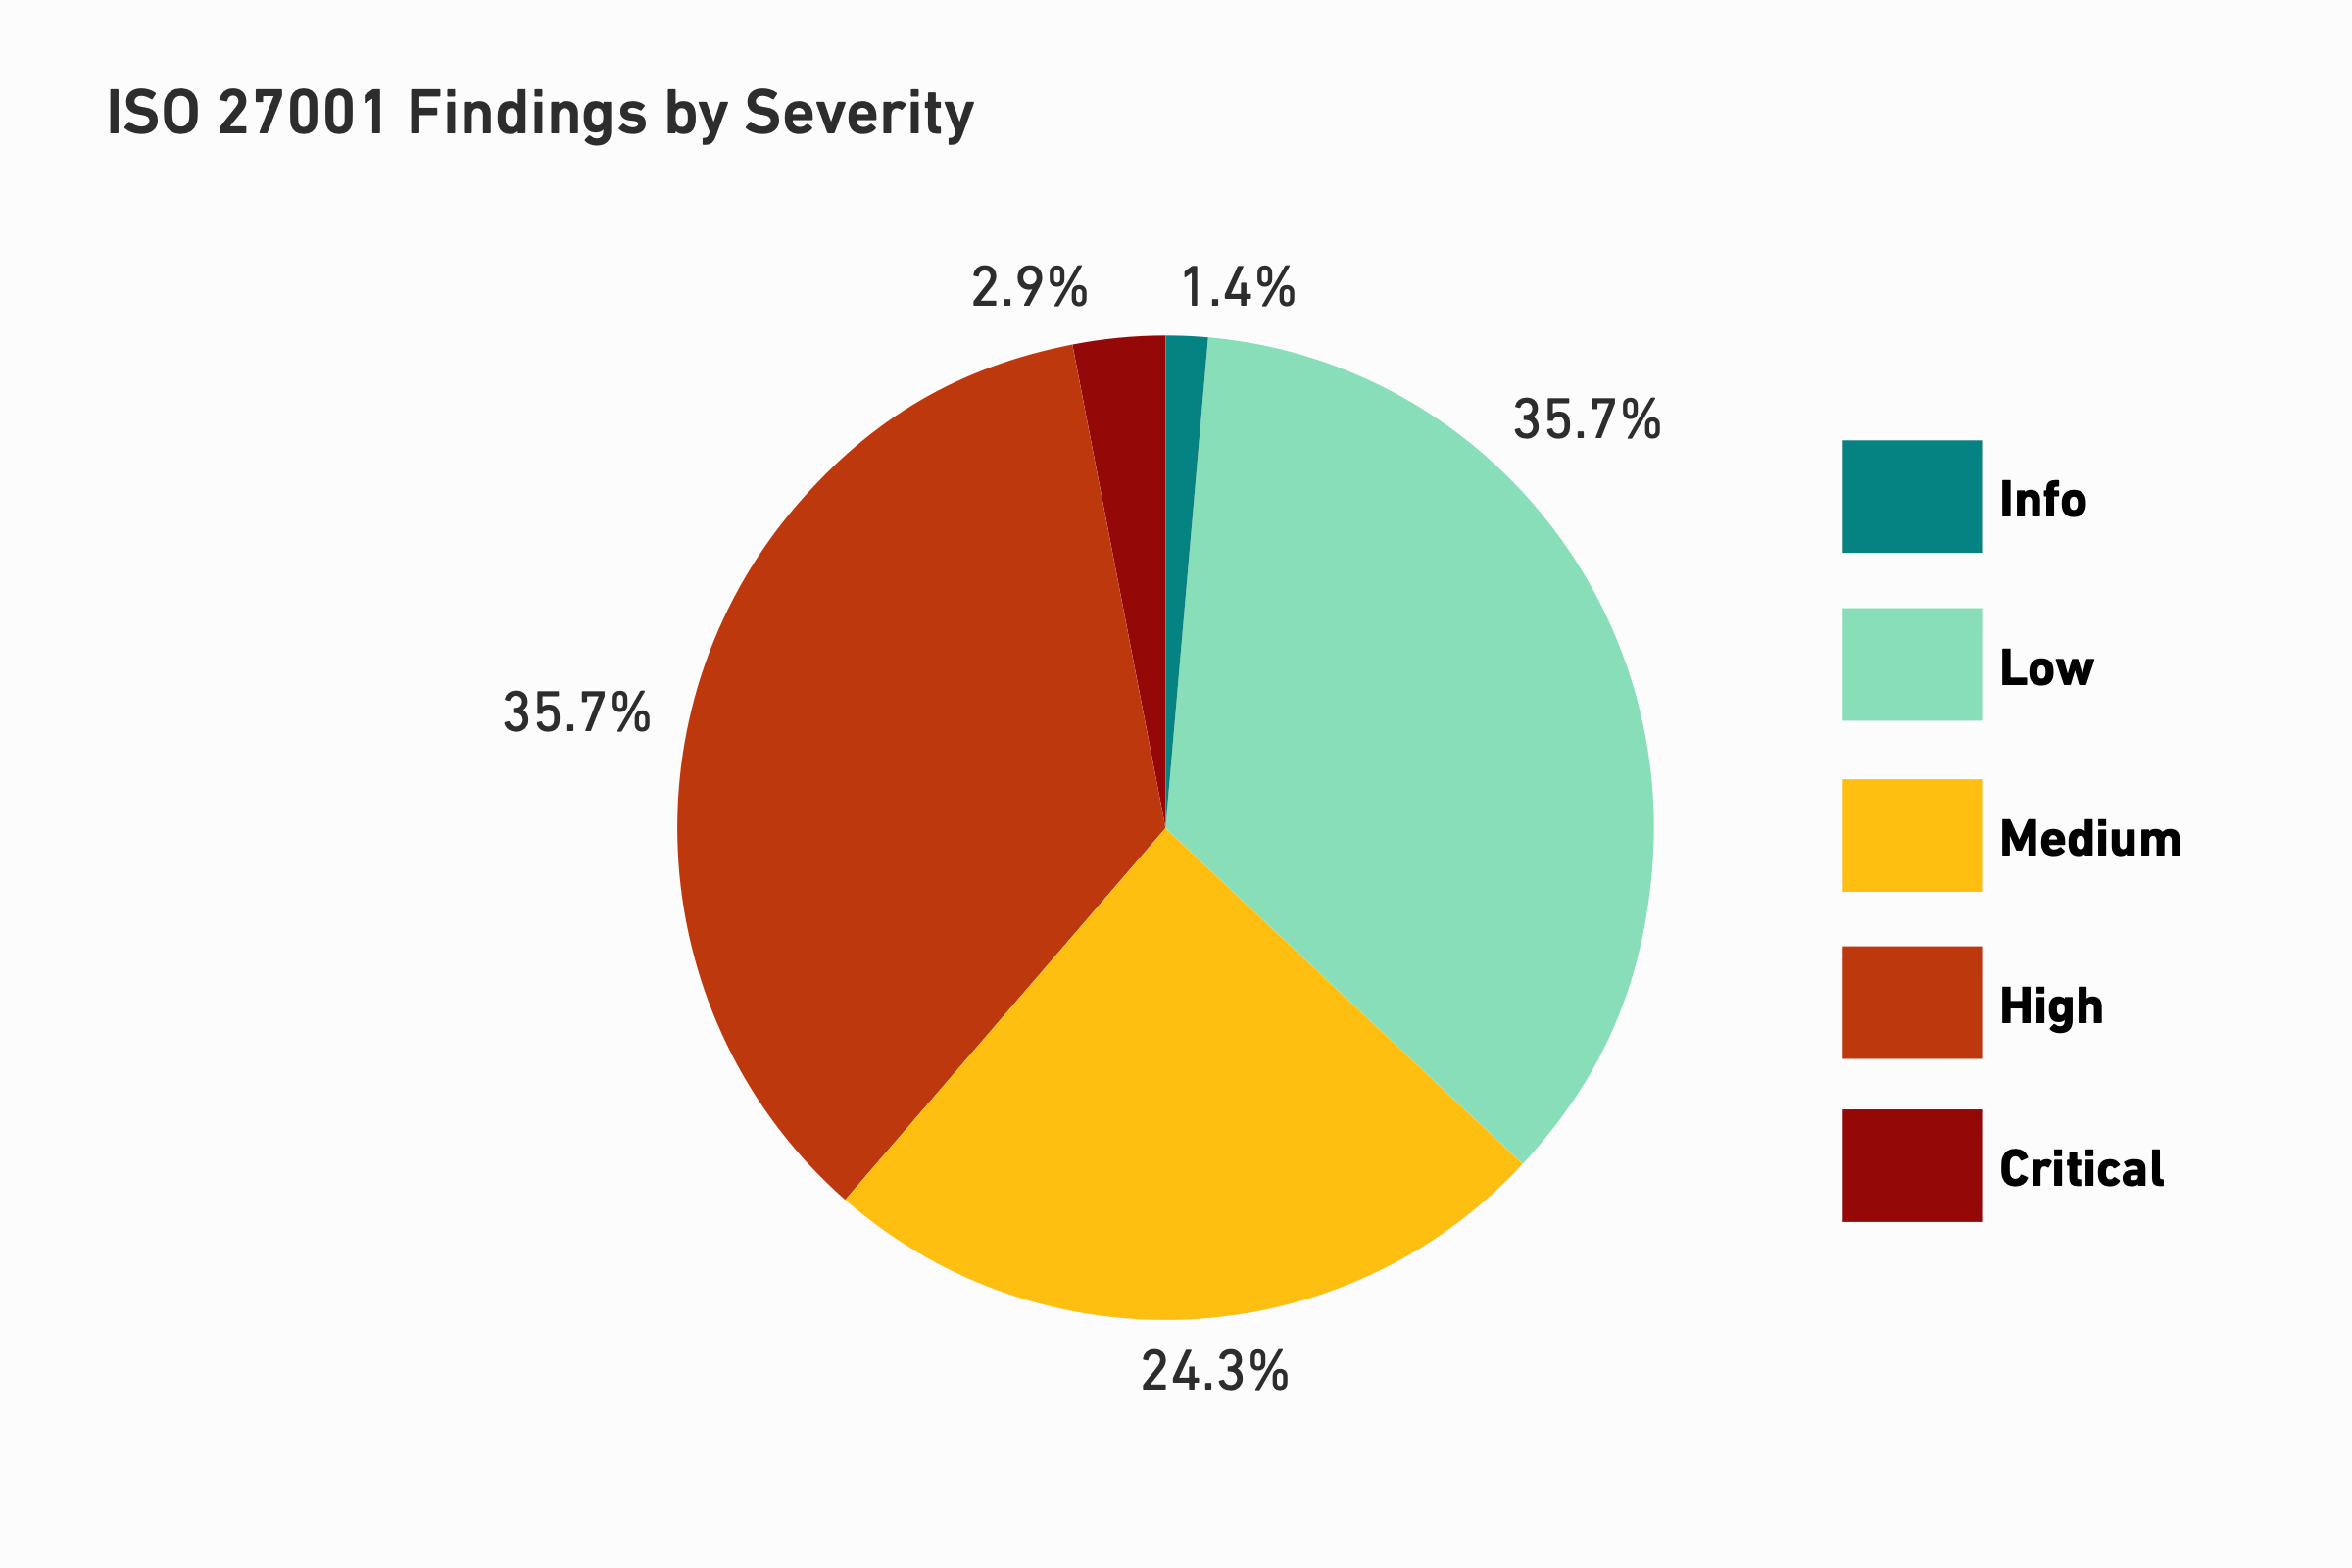
As avaliações baseadas em ISO 27001 tiveram uma média de 11,67 vulnerabilidades por projeto — a maior média de qualquer contexto de conformidade no conjunto de dados. A distribuição dos vetores de ataque mostrou que aproximadamente 42% das descobertas poderiam ser exploradas por um usuário autenticado abusando de permissões ou funções. Os controles existem, mas falham no comportamento da aplicação.
As avaliações baseadas em PCI DSS mostraram um número total de descobertas menor (média de 3,1 vulnerabilidades por projeto), mas mais de um terço dessas descobertas foram classificadas como Altas ou Críticas. A principal categoria de fraqueza foi CWE-327 (Uso de Algoritmo Criptográfico Quebrado ou Arriscado) com 14,3%, seguida por CWE-284 (Controle de Acesso Inadequado). As fraquezas criptográficas em ambientes PCI sugerem que a criptografia é implementada, mas não aplicada corretamente de forma consistente — particularmente no gerenciamento de chaves, seleção de protocolos e manuseio de certificados.
A mensagem consistente em todas as três estruturas: a conformidade melhora a postura básica, mas o modo de falha que persiste é a aplicação incorreta de controles que nominalmente existem.
A Principal Conclusão do Relatório sobre o Estado dos Testes de Penetração 2025 para Equipes de Segurança
As estatísticas de testes de penetração de 2025 apontam para uma conclusão estratégica clara que deve orientar como os líderes de segurança priorizam seus esforços: o principal desafio não é mais construir controles. Uma estratégia de segurança sólida deve garantir que os controles sejam corretos, consistentes e resilientes sob fluxos de trabalho reais de aplicações e pressão real de atacantes.
A redução de risco mais eficaz vem do fortalecimento dos modelos de autorização, da minimização da confiança implícita e da aplicação de defesa em profundidade onde ela realmente importa. Para os desenvolvedores, isso significa tratar a lógica de autorização como uma preocupação de design de primeira classe — não como algo secundário adicionado durante a revisão de código. Para as equipes de cibersegurança, significa testar a correção dos controles, não apenas sua presença. Para profissionais de conformidade e risco, significa entender que uma auditoria aprovada não significa que um desvio de autorização não possa ser alcançado de dentro do seu ambiente.
A superfície de ataque e as medidas de segurança amadureceram. A lacuna que permanece está no espaço entre identidade e autorização – na lógica de negócios, nas configurações e nas decisões de design que determinam o que um usuário legítimo pode realmente fazer uma vez que está dentro.
Conclusão
O cenário de ameaças documentado aqui não é abstrato. Estas são fraquezas reais encontradas em sistemas reais, por profissionais de cibersegurança certificados usando ferramentas de segurança manuais e automatizadas. O que os dados mostram consistentemente é que organizações com recursos limitados e aquelas com programas de segurança maduros compartilham a mesma lacuna fundamental: controles que existem, mas não são aplicados de forma correta ou consistente. Para os tomadores de decisão que avaliam orçamentos de cibersegurança, esse é um ponto útil para focar. A Revisão Anual de Testes de Penetração de 2025 completa está disponível aqui.




