Requisitos verificados: 8 de outubro de 2026
A Amazon exige um teste de intrusão pelo menos a cada 365 dias como parte dos requisitos adicionais para dados pessoais identificáveis (PII) da sua Política de Proteção de Dados. Desenvolvedores cujas integrações tratam PII precisam testar a aplicação e os sistemas de suporte relevantes e corrigir as vulnerabilidades encontradas.
Para a avaliação da Amazon Selling Partner API (SP-API), confirme acesso a dados, escopo e prazo. Este guia explica os requisitos e as evidências necessárias.
A Amazon SP-API exige um teste de intrusão?
A DPP separa os requisitos gerais de segurança dos requisitos adicionais específicos para PII. A obrigação do pentest anual está na seção 2.7.2, dentro dessa segunda categoria. Os controles gerais também se aplicam às integrações que não tratam PII.
Verifique os dados que sua aplicação consulta e processa, as funções restritas que utiliza ou solicita e as instruções da sua avaliação com a Amazon. A finalidade declarada do produto não basta: um painel de estoque e uma aplicação de expedição podem tratar dados diferentes.
O uso de tokens também exige contexto. Na Orders API v2026-01-01, funções aprovadas permitem acesso a PII sem gerar um Restricted Data Token (RDT). Portanto, uma integração pode tratar PII sem utilizar RDT.
O pentest é parte das evidências necessárias à avaliação. O guia de registro de desenvolvedores públicos descreve uma avaliação mais ampla para funções restritas, incluindo arquitetura, fluxos de dados e proteção de PII. O relatório deve apoiar essa análise junto com políticas, diagramas e registros operacionais.
Frequência dos testes e prazos de correção
Para integrações sujeitas aos requisitos adicionais de PII, a política atual estabelece:
As exigências vêm das seções 2.7.1 a 2.7.3 da DPP. O prazo começa na descoberta, por isso combine como os achados urgentes chegarão à engenharia durante os testes.
A orientação sobre gestão de vulnerabilidades também prevê um segundo pentest após a correção para validar as mudanças. Reserve tempo para isso antes do envio das evidências.
Mudanças significativas exigem novas varreduras. Fazer outro pentest após uma grande alteração arquitetural é uma decisão baseada em risco, mesmo que o teste anual seja recente.
O que o pentest da SP-API deve cobrir?
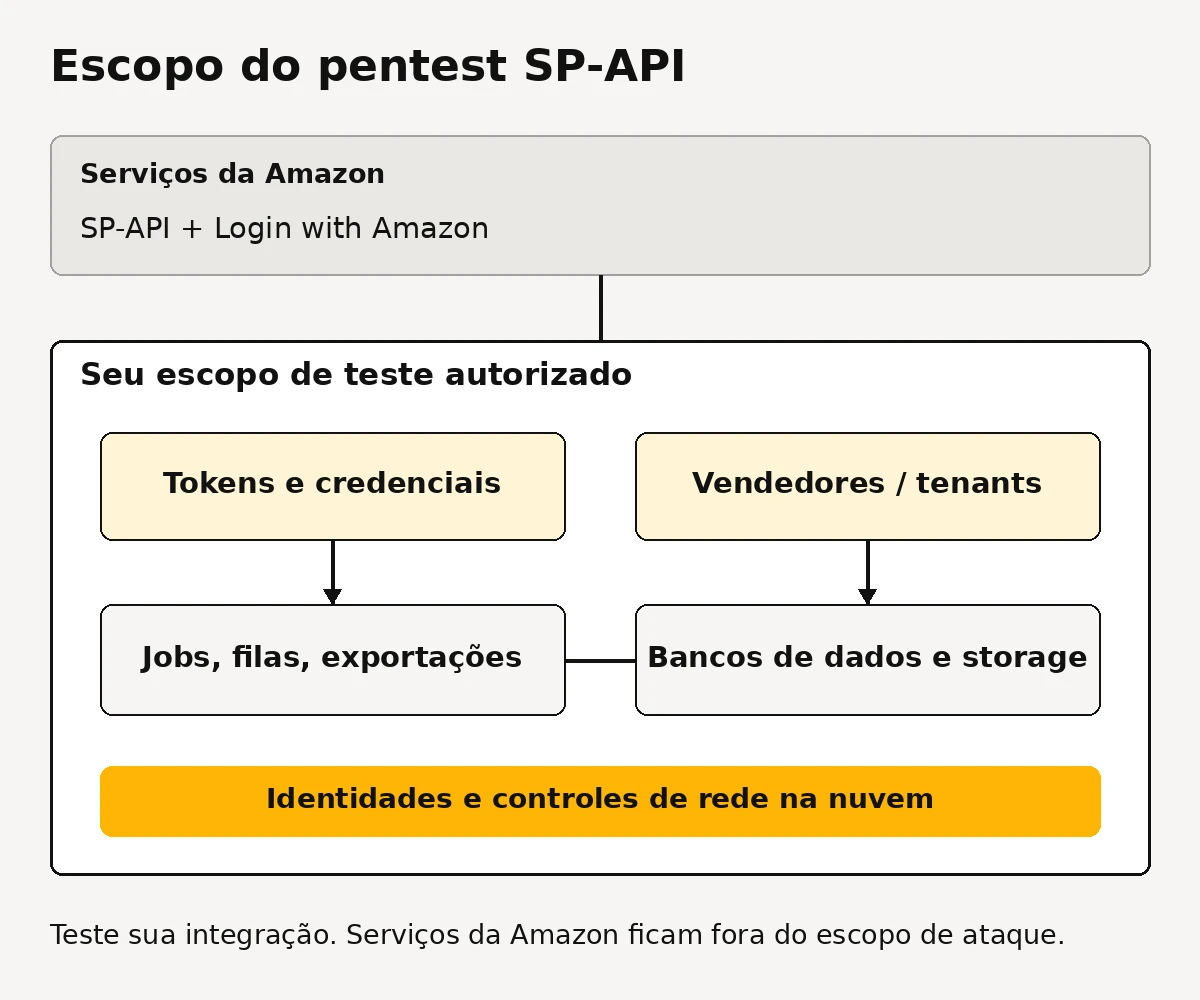
A seção 2.7.2 da DPP exige metodologia reconhecida pelo setor e cobertura dos sistemas que tratam dados da Amazon. A orientação de testes inclui infraestrutura de rede, nuvem, aplicações, APIs e armazenamento. Use o diagrama de fluxo de dados para identificar esses sistemas e suas dependências.
Para uma integração SP-API, recomendamos avaliar cinco áreas:
- Autorização de vendedores e credenciais: Como a aplicação associa uma autorização ao vendedor correto e protege credenciais Login with Amazon, refresh tokens, access tokens e RDTs, quando aplicáveis.
- Controles de acesso da aplicação e API: Se usuários conseguem acessar pedidos, exportações ou informações de envio de outro vendedor alterando identificadores, trocando de organização ou usando funções fora de seu perfil.
- Processamento em segundo plano e integrações: Se tarefas, filas, importações, callbacks e exportações preservam as permissões previstas durante a transferência de dados entre componentes.
- Armazenamento: Como bancos de dados, armazenamento de objetos, backups e interfaces administrativas protegem dados da Amazon, inclusive cópias fora da aplicação principal.
- Controles de nuvem e rede: Se permissões de serviços, recursos expostos, erros de configuração ou caminhos de acesso interno podem comprometer a integração.
O pentest de API verifica se a autorização funciona entre usuários, perfis e fluxos reais. Uma conexão funcional com a SP-API diz pouco sobre os controles do seu próprio backend.
Acompanhe os dados além da API. Uma exportação pode respeitar as permissões do vendedor na geração, mas ficar acessível a outros clientes por uma URL compartilhada. A aplicação, o processo de exportação e as permissões de armazenamento contribuem para essa exposição. Conforme a arquitetura, inclua pentest de nuvem e pentest de rede.
Confirme a titularidade dos ativos e a autorização antes dos testes. Recursos AWS operados pelo cliente estão sujeitos à política de testes de intrusão da AWS. Ela não autoriza ataques ao serviço SP-API da Amazon.
Por que uma varredura não substitui o pentest
Varreduras detectam vulnerabilidades conhecidas e problemas de configuração. O pentest investiga se falhas podem ser exploradas no contexto da aplicação. As duas atividades fazem parte do programa de testes.
Por exemplo, identificar uma dependência desatualizada não responde se um funcionário do armazém pode baixar endereços de clientes de outro vendedor. Essa verificação exige contas adequadas, compreensão das permissões e testes do comportamento da aplicação.
O SP-API Guard avalia configurações AWS em relação aos controles da DPP. Seus resultados ajudam na preparação, mas não comprovam a execução do pentest anual.
A Blaze realiza pentests manuais com apoio de IA quando útil. Pesquisadores conduzem a avaliação, investigam a lógica da aplicação e validam os achados. A automação apoia o trabalho; o relatório documenta o que foi efetivamente avaliado e demonstrado.
Quais evidências o relatório deve apresentar?
A orientação sobre gestão de vulnerabilidades descreve um relatório com atividades de teste, vulnerabilidades e ações recomendadas. Siga também as instruções adicionais da sua avaliação.
Para um envio útil, recomendamos solicitar:
- Escopo e datas: Ativos, ambientes, perfis e período dos testes, com exclusões e limitações de acesso explícitas.
- Metodologia e cobertura: Nome da metodologia, sua aplicação e os sistemas e limites de segurança avaliados.
- Achados validados: Evidências reproduzíveis, ativos afetados, severidade, impacto no negócio e orientações práticas de correção.
- Validação das correções: O que foi retestado, quando e quais achados foram resolvidos ou permanecem abertos.
Mantenha um registro com ativo afetado, data da descoberta, severidade, responsável, prazo, evidência da correção e resultado do reteste. Preserve os achados originais. Um relatório com escopo, resultados e acompanhamento informa mais que uma simples declaração de execução.
Nosso serviço de pentest para Amazon SP-API considera a integração e os sistemas de suporte. Combine as entregas do relatório e do reteste antes de começar.
Prepare sua integração para a avaliação da Amazon
Antes dos testes, forneça contexto suficiente à equipe:
- Compartilhe a solicitação da Amazon, as funções relevantes e o prazo da avaliação.
- Mapeie os dados da Amazon na aplicação, infraestrutura, armazenamento e dependências externas.
- Forneça documentação da API e contas representativas de vendedores e perfis de usuário diferentes.
- Combine ambiente, técnicas permitidas, acessos e contato para escalonamento.
- Reserve capacidade de engenharia para correções e agende sua validação.
Nosso guia de preparação para pentest de API detalha a documentação e os acessos necessários.
Verifique as contas antes do início. Acesso incompleto a pedidos, exportações ou administração prejudica a cobertura. Resolva as lacunas antes dos testes.
Nosso guia de requisitos de pentest para SOC 2 explica como o referencial e o escopo afetam a reutilização de evidências.
Defina o escopo do seu pentest SP-API
Leve arquitetura, acesso a dados e prazo à definição do escopo. A Blaze realiza pentests manuais com apoio de IA quando útil e entrega achados validados e evidências acordadas de validação das correções.



