Este artigo foi escrito originalmente por Julio Fort, cofundador da Blaze Information Security e membro do Forbes Technology Council, e publicado na Forbes. Ele foi atualizado e adaptado para o blog da Blaze.
Se você está desenvolvendo software em 2026, está correndo contra dois relógios: a velocidade com que você entrega e a rapidez com que os riscos de segurança se acumulam. A maioria das equipes não possui uma grande equipe de segurança de aplicações nem tempo para processos pesados. Esse é o limite da pobreza em segurança, o ponto em que fazer a coisa certa no momento certo se torna difícil de custear.
A IA agentiva — sistemas de IA que leem código, coordenam verificações e elaboram correções — ajuda a mudar esse cenário. Ela automatiza revisões, acelera a localização e correção de vulnerabilidades e se integra ao ciclo de vida de desenvolvimento de software (SDLC) que você já utiliza. Quando bem implementada, ela ajuda os desenvolvedores a entregar com mais rapidez e segurança ao mesmo tempo.
O artigo a seguir explica como a IA agentiva pode ajudar a implementar uma abordagem de segurança "shift-left" e integrar a segurança mais cedo no desenvolvimento.
O que a IA no Ciclo de Vida de Desenvolvimento de Software Seguro realmente faz
O valor mais imediato vem de três áreas: automação, descoberta e correção.
Primeiro, a automação: verificações que rodam a cada pull request, permitem a detecção precoce de código de risco, resumem os resultados dos scanners e, quando necessário, bloqueiam merges para problemas de segurança graves.
Segundo, a descoberta: identificar padrões comuns de bugs, como problemas de injeção ou erros de controle de acesso, e gerar testes simples para aumentar a cobertura.
Terceiro, a correção: elaborar sugestões de reparo e testes de regressão básicos para apoiar práticas de codificação segura, encaminhando-os aos responsáveis pelo código para aprovação.
Nada disso é útil apenas porque as partes individuais são novas. O valor vem de permitir que a IA as coordene mais cedo, com menos esforço manual e dentro do seu pipeline de CI existente.
As ferramentas que estão mudando o fluxo de trabalho do desenvolvedor
Ferramentas de IA recentes mostram para onde o setor está caminhando. Algumas, como o Claude Code, podem realizar revisões de segurança automatizadas sob demanda ou a cada pull request. Elas podem sinalizar preocupações de segurança, sugerir alterações de código e integrar os resultados diretamente nos fluxos de trabalho dos desenvolvedores. A Anthropic também introduziu o Claude Code Security, uma capacidade de prévia de pesquisa limitada dentro do Claude Code na web, voltada para encontrar vulnerabilidades e sugerir patches direcionados para revisão humana.
Outras, incluindo o Codex Securityda OpenAI, anteriormente apresentado como Aardvark, agem mais como pesquisadores de segurança virtuais. Eles podem analisar commits históricos e novos em seus repositórios de código-fonte, criar modelos de como o sistema deve funcionar, reproduzir problemas suspeitos em um ambiente seguro e anexar patches de segurança para revisão. Essa etapa de validação é importante porque visa reduzir o ruído, que continua sendo uma das maiores barreiras para a adoção.
Essas abordagens podem se complementar. Revisões automatizadas contínuas fornecem proteções constantes, enquanto análises mais avançadas podem ser aplicadas seletivamente para uma validação mais profunda antes da revisão humana.
Por que é bom que a IA seja eficiente em detectar bugs óbvios
A maioria das vulnerabilidades do mundo real segue padrões familiares. A indústria continua vendo novas versões das mesmas famílias de bugs, como injeção de SQL, injeção de comando, autorização quebrada, tratamento inseguro de saída e configurações excessivamente permissivas. Esses padrões são comuns em códigos e documentações públicas, o que significa que os modelos de linguagem modernos já os encontraram durante o treinamento.
Como resultado, a IA é muito boa em identificar e generalizar essas vulnerabilidades comuns. Isso a torna eficaz na redução de problemas óbvios, incluindo muitos do OWASP Top 10, e na melhoria da segurança geral do software. Ela ainda não detecta todas as falhas de lógica complexas, mas eliminar os problemas recorrentes reduz imediatamente os incidentes e a carga de suporte.
Essa não é uma vitória pequena. Para muitas equipes de segurança, é a diferença entre reagir constantemente a classes de bugs conhecidas e finalmente conseguir se antecipar a elas.
O que considerar no planejamento
Os modelos atuais ainda têm limites, e há considerações de segurança importantes a serem planejadas. As janelas de contexto podem ser pequenas demais para repositórios muito grandes, por isso é útil analisar o código por módulo, focar em diffs e usar indexação que traga os arquivos certos para a visualização.
As correções devem abordar a causa raiz, não apenas silenciar uma prova de conceito; portanto, as alterações geradas por IA ainda devem ser acompanhadas de testes, revisão pelos responsáveis pelo código e branches protegidos.
A governança também é importante. Versionar seus prompts e políticas, manter um registro de auditoria das alterações e observar como as atualizações do modelo afetam o comportamento. Nada disso é um impedimento. Os ganhos reais aparecem quando a IA trabalha em conjunto com suas ferramentas de segurança e automação existentes, não sozinha.
Evidências na prática: por que isso é mais do que apenas hype
Já existem sinais de que isso está indo além da teoria.
O projeto Big Sleep, do Google, relatou descobertas que incluem vulnerabilidades anteriormente desconhecidas. O projeto combina modelos de IA com fuzzing e validação para produzir resultados que podem ser verificados de forma independente.
O CodeMender, do Google, representa esforços iniciais não apenas para detectar falhas de segurança, mas também para sugerir patches e testes, visando aumentar a confiança em fluxos de trabalho de segurança automatizados.
No lado comercial, ferramentas como o Claude Code trazem cobertura prática de revisão de segurança para dentro dos pull requests, enquanto o Codex Security busca uma análise mais profunda com validação. Juntos, eles têm o potencial de democratizar uma abordagem séria de shift-left, viável para equipes que não podem contratar uma grande equipe de segurança.
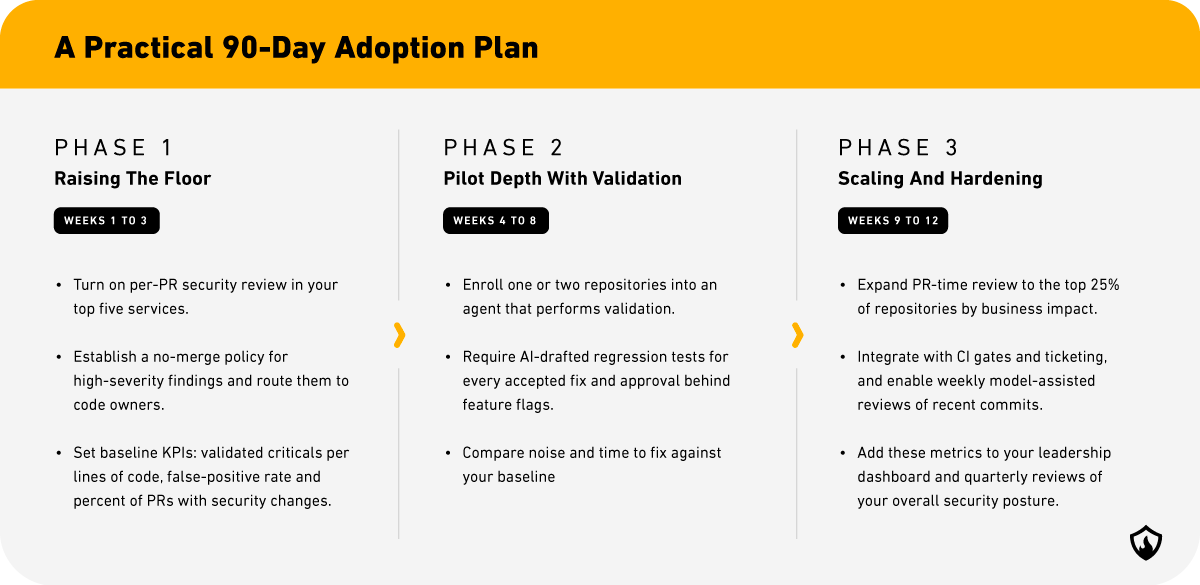
Como implementar a segurança Shift Left orientada por IA em 90 dias
O que vem a seguir
O raciocínio sobre código está melhorando, e a cobertura deve se expandir gradualmente para bugs de lógica e estado que eram difíceis para as máquinas. Sistemas de pesquisa iniciais já seguem um ciclo de encontrar, corrigir e testar em códigos não triviais. Ferramentas de desenvolvimento assistidas por IA já estão apresentando resultados promissores na melhoria da qualidade do código e da cobertura de segurança.
A IA agentica para segurança não é hype. É um multiplicador de força que se encaixa no seu processo de desenvolvimento de software, melhora a qualidade de cada pull request e acelera as partes mais difíceis do trabalho de segurança que costumavam atrasar os lançamentos.
Ela não detectará tudo hoje. Bases de código extensas e lógica de negócios complexa ainda exigem julgamento humano, em vez de ferramentas de IA ou testes de segurança automatizados.
No entanto, ela pode reduzir as classes de bugs recorrentes que custam tempo e confiança, ajudando as equipes de segurança e desenvolvimento a entregar softwares mais seguros. É assim que você ajuda sua equipe a superar a barreira da escassez em segurança: automatize o que é repetitivo, valide o que é importante e dedique a escassa atenção humana aos problemas que realmente exigem isso.




