"Comece com o ART" é o slogan cativante e apropriado do Advanced Red Teaming (ART), por vezes informalmente chamado de "TIBER light". Desenvolvido e lançado em 2024 pelo De Nederlandsche Bank (DNB), o ART foi concebido especificamente para instituições financeiras holandesas e os seus fornecedores críticos de serviços de TIC sob a supervisão do DNB.
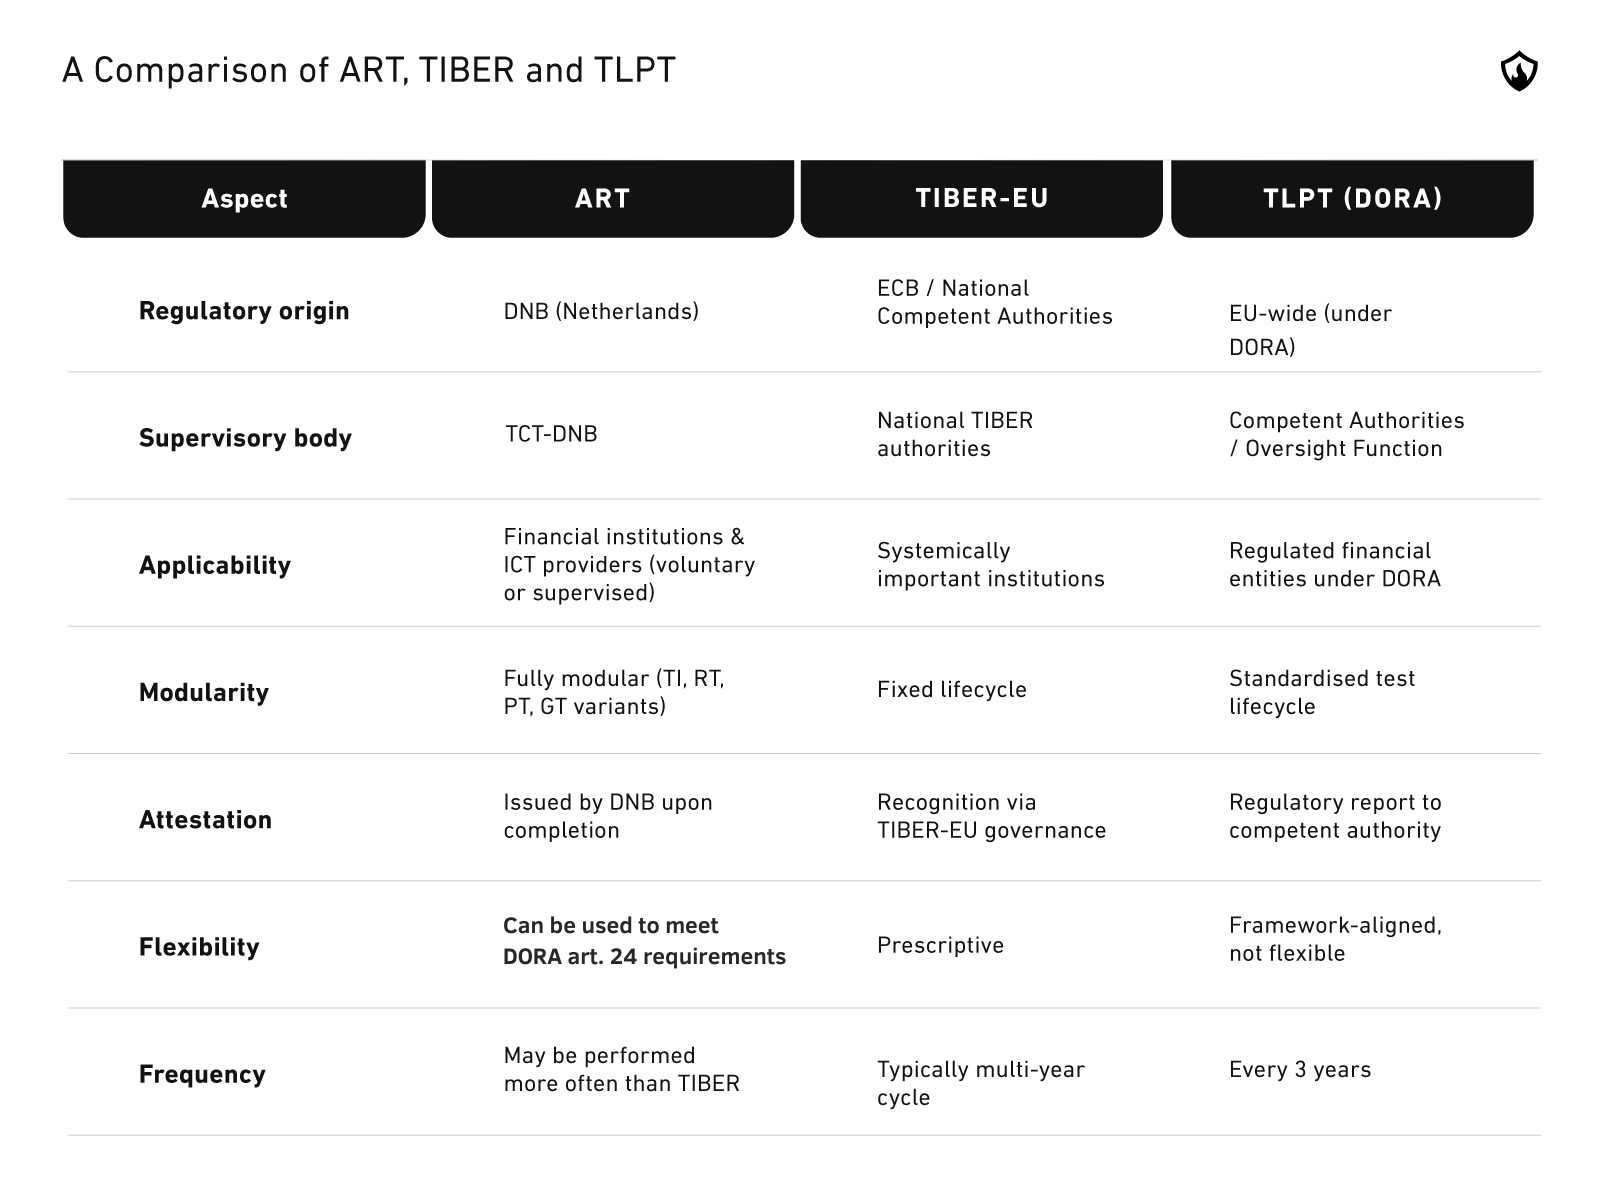
O Advanced Red Teaming baseia-se nos princípios do TIBER-EU e alinha-se com o Threat-Led Penetration Testing (TLPT) regime introduzido ao abrigo do Digital Operational Resilience Act (DORA). Enquanto o TIBER-EU estabeleceu a referência para red teaming em larga escala e supervisionado por reguladores em toda a Europa, o ART oferece um ponto de entrada mais flexível e acessível — mas continua a ser uma estrutura nacional, gerida e atestada exclusivamente pelo DNB.
O que é a estrutura ART?
De acordo com o Advanced Red Teaming (ART) Framework 2.0do DNB, o ART é uma estrutura de testes abrangente que permite às instituições financeiras e aos seus fornecedores críticos de TIC de terceiros realizar operações de red team baseadas em inteligência e preparar-se para as avaliações mais completas do TIBER/TLPT.
É explicitamente definido como uma evolução da estrutura Threat Intelligence-Based Ethical Red Teaming (TIBER), concebida para "dar às instituições participantes a liberdade de selecionar e personalizar vários módulos", de modo a que cada teste se alinhe com a sua postura de cibersegurança e objetivos de aprendizagem.
A abordagem ART introduz uma estrutura de testes modular que abrange domínios como segurança de rede e de endpoints, exfiltração de dados, simulação de ransomware e gestão de crises. Cada teste segue os mesmos princípios fundamentais do TIBER — testar em sistemas ativos, manter um sigilo rigoroso e basear os cenários de ataque em inteligência — mas permite que as instituições ajustem a complexidade e a frequência ao seu nível de maturidade.
O DNB emite uma atestação formal assim que um teste cumpre todas as entregas obrigatórias ao abrigo da estrutura ART. Esta atestação certifica a conformidade com os requisitos da estrutura, mas não constitui uma avaliação da qualidade defensiva global de uma instituição.
O objetivo das avaliações ART, tal como acontece com estruturas semelhantes, é identificar vulnerabilidades e potenciais lacunas nas defesas da instituição, a fim de obter conhecimentos sobre a sua postura de cibersegurança e capacidades de resposta a incidentes.
O ART utiliza cenários baseados em inteligência para emular ataques cibernéticos avançados e conduzir exercícios controlados de simulação de ataque que refletem ameaças cibernéticas reais e as táticas de ataques orientados por ameaças observadas no cenário atual.
Para quem é o ART?
A estrutura de Advanced Red Teaming destina-se a quatro categorias principais de participantes no setor financeiro holandês:
- Instituições que estão aprimorando sua maturidade em cibersegurança mas que ainda não estão prontas para um teste TIBER completo.
- Instituições maduras fora do escopo TLPT do DORA, que buscam avaliar suas defesas contra agentes de ameaças reais.
- Entidades que já realizam TLPT (Testes de Penetração Orientados por Ameaças) ou testes TIBER, em busca de uma cadência de testes mais frequente e leve.
- Provedores de serviços terceirizados críticos, incluindo empresas de tecnologia que dão suporte à infraestrutura do mercado financeiro.
Sob condições específicas, o Advanced Red Teaming também pode ser utilizado para cumprir os requisitos do Artigo 24 do DORA.
Governança da estrutura e principais participantes
Cada teste ART envolve vários participantes definidos, espelhando a estrutura controlada do TIBER e mantendo a flexibilidade:
- Equipe de Controle (CT), liderada por um Líder da Equipe de Controle (CTL), atua como responsável pelo teste, tomando decisões cruciais de prosseguimento e coordenando as entregas.
- Fornecedor de Inteligência de Ameaças (TIP) entrega o relatório de inteligência de ameaças direcionado (TIR/TTIR), que serve de base para a concepção do cenário.
- Fornecedor de Red Team (RTP) executa a fase de red teaming propriamente dita com base na inteligência aprovada.
- Blue Team (BT) representa a função defensiva da instituição e permanece sem conhecimento do teste até a sua conclusão.
- Fornecedor de Gold Team (GTP), opcional, facilita exercícios de gestão de crises caso o módulo de gold teaming seja selecionado.
- Conselho de Administração (BOD) inclui um patrocinador de nível executivo responsável pela aprovação das principais entregas e objetivos de aprendizagem.
- Equipe de Teste Cibernético (TCT-DNB) garante a conformidade processual, supervisiona a qualidade dos testes e, por fim, emite a atestação.
A estrutura exige uma coordenação estreita entre a equipa de controlo, as equipas de segurança red e blue e, quando aplicável, as equipas de crise executivas. Estas interações são geridas através de reuniões estruturadas da equipa de controlo, supervisionadas pelo DNB enquanto autoridade gestora.
Fases e módulos de um teste ART
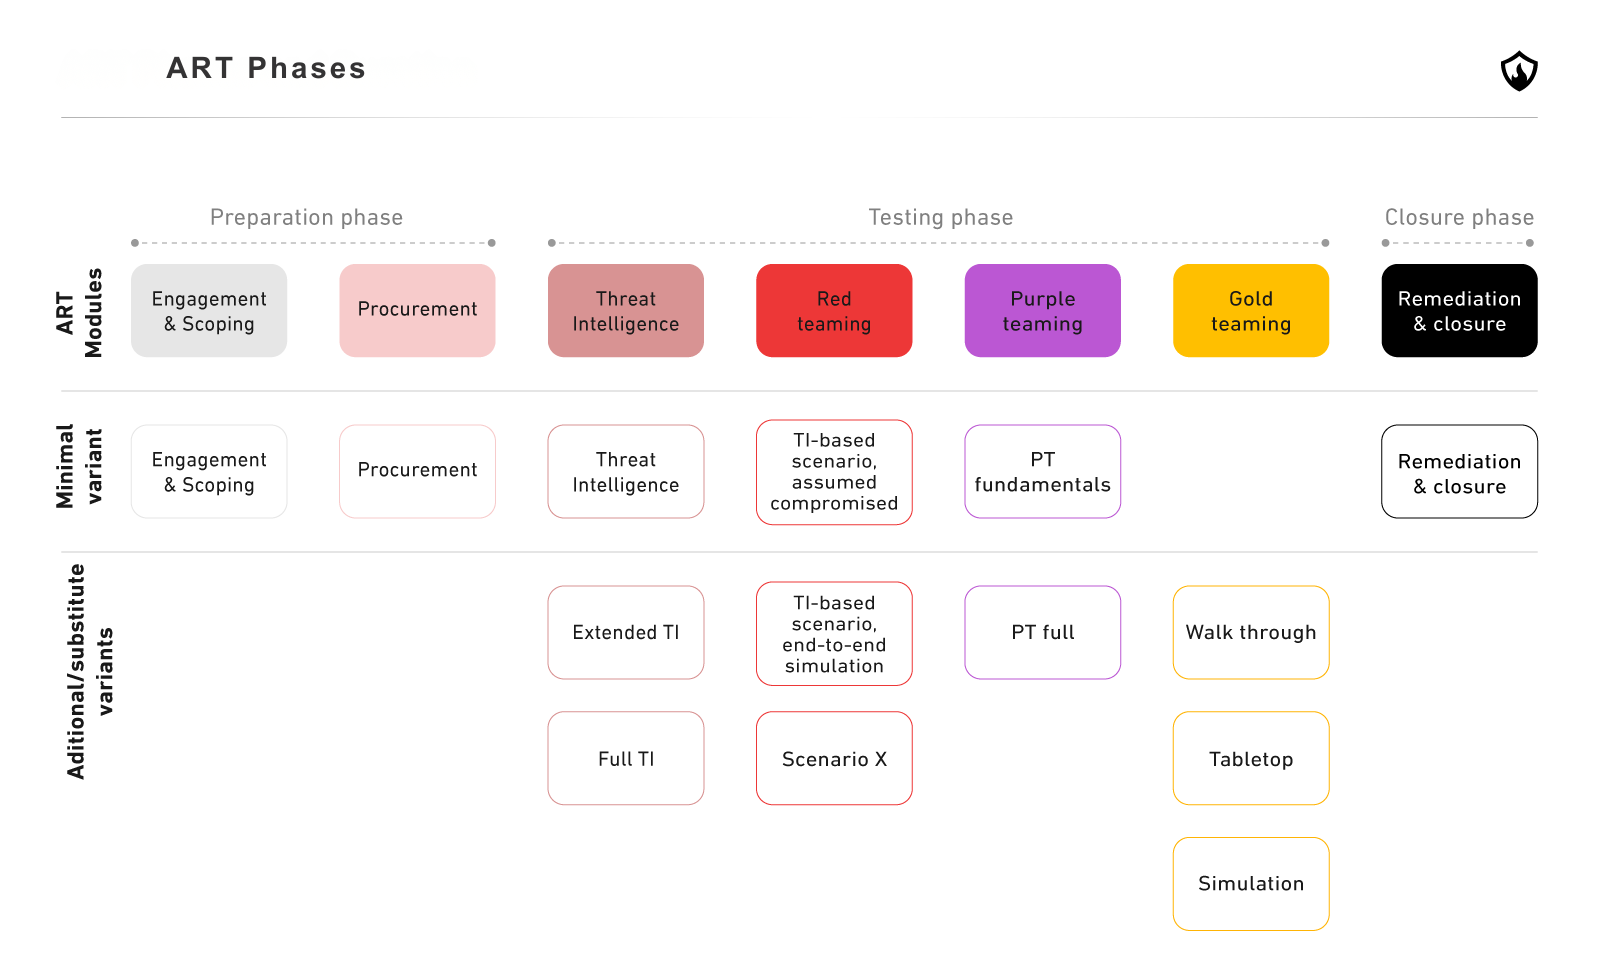
O processo ART consiste em três fases principais — preparação, testes, e encerramento — apoiadas por componentes modulares que podem ser adaptados às necessidades institucionais.
1. Fase de preparação
Envolve envolvimento e definição do âmbito (duração média de 8 a 12 semanas) entre a instituição e o TCT-DNB para definir objetivos de aprendizagem, selecionar módulos e formalizar o Documento de Especificação do Âmbito (SSD).
Segue-se a contratação de fornecedores, com orientação do Guia de Contratação de Serviços ART. O ART prevê 6 a 8 semanas para esta etapa.
2. Fase de testes
A fase de testes inclui os módulos principais:
- Inteligência de Ameaças (TI) — a base do ART. Conduzida por TIPs internos ou externos, produz o Relatório de Inteligência de Ameaças (TIR) ou o Relatório de Inteligência de Ameaças Direcionadas (TTIR). Existem três variantes: TI básica, alargada e completa, com níveis crescentes de profundidade analítica e requisitos de fontes. Duração média: 6 a 8 semanas.
- Red Teaming (RT) Ativo — com duração de 6 a 12 semanas, executando pelo menos um cenário baseado em inteligência de ameaças atual, que pode seguir duas variantes principais:
- Comprometimento assumido (requisito mínimo) — ignora o acesso inicial para focar em atividades aprofundadas pós-comprometimento: movimento lateral, escalonamento de privilégios, acesso a dados e simulação de impacto. Esta abordagem minimiza o risco operacional enquanto testa profundamente as capacidades de detecção e resposta.
- Simulação de ponta a ponta — um exercício de cadeia completa que emula todo o ciclo de vida do ataque, desde o reconhecimento e comprometimento inicial até a exfiltração ou impacto. Esta variante exige mais recursos, mas oferece a avaliação mais abrangente da resiliência de uma organização.
- Purple Teaming (PT) — uma fase de reprodução colaborativa entre as equipes vermelha e azul, analisando detecções e refinando defesas. Duração: cerca de 2 semanas.
- Gold Teaming (GT) — exercícios opcionais de gestão de crises, estruturados como análises, exercícios de mesa ou simulações, projetados para testar a tomada de decisão e a resposta estratégica em nível executivo. Duração: 4 a 10 semanas.
3. Fase de encerramento
A fase final inclui remediação, relatórios e atestação e dura cerca de 2 semanas. A organização prepara o Relatório de Resumo de Teste (TSR), conduz uma sessão de feedback 360° e desenvolve um plano de remediação. Assim que todas as entregas estiverem concluídas e os padrões de qualidade forem atendidos, a TCT do DNB emite o documento oficial de atestação.
Documentação e entregas
O ART busca reduzir a carga administrativa em comparação ao TIBER, preservando a documentação essencial para rastreabilidade e garantia de qualidade. Os materiais produzidos durante o processo incluem:
- Contrato ART — um acordo formal entre a instituição e o DNB.
- Documento de Especificação de Escopo (SSD) — definição de sistemas, processos e funções críticas ou importantes (CIFs).
- TIR / TTIR — base de inteligência de ameaças para o design de cenários.
- RTTP (Plano de Teste da Equipe Vermelha) e RTTR (Relatório de Teste da Equipe Vermelha) — detalhando cenários, táticas (via mapeamento MITRE ATT&CK) e resultados.
- Plano de Teste da Equipa Ouro (GTTP) e Relatório GT — se aplicável.
- Relatório de Resumo de Teste (TSR) e Relatório de Feedback 360° — documentação de encerramento.
- Documento de Atestação — emitido pelo TCT-DNB após conclusão satisfatória.
A estrutura ART também prescreve reuniões obrigatórias (iniciação, definição de âmbito, aprovações de go/no-go e encerramento) e impõe uma gestão de risco rigorosa e limites éticos, incluindo confidencialidade, proteção de dados e proibições explícitas de ações como a modificação não autorizada de dados ou a interrupção de serviços.
ART vs TIBER e TLPT: como se comparam?
Resultados de aprendizagem e atestação
Cada projeto de Advanced Red Teaming termina com um ciclo de aprendizagem e melhoria. O DNB exige que as instituições desenvolvam um plano de remediação e apresentem os resultados ao seu Conselho de Administração, reforçando a responsabilidade executiva pela ciber-resiliência.
A atestação ART confirma a adesão processual à estrutura e a integridade das entregas. Não certifica a postura de segurança, mas demonstra que a instituição executou um exercício de red team controlado, orientado por inteligência e supervisionado pelo regulador, alinhado com as normas do DNB.
Como escolher um fornecedor de red-team para um projeto ART?
Ao contratar um fornecedor de red-team para ART, o aditamento do DNB prioriza a competência demonstrável em red-teaming, a independência e salvaguardas adequadas. Os principais critérios de seleção são:
- O fornecedor deve apresentar experiência anterior em red teaming (preferencialmente com base em inteligência) e em testes de intrusão que demonstre familiaridade operacional com ambientes reais.
- Capacidade de mobilizar uma equipe principal de red team com pelo menos três operadores, com competências multidisciplinares (reconhecimento, desenvolvimento de exploits, engenharia social, testes físicos, análise de vulnerabilidades).
- Um Gerente de Testes de Red Team designado com aproximadamente três anos de experiência em red teaming (incluindo pelo menos um ano na gestão de exercícios baseados em inteligência) e um currículo atualizado para análise.
- Membros da equipe com um mínimo de dois anos de experiência em red teaming/pentest e currículos claros.
- Ausência de conflitos de interesses comerciais, verificação de antecedentes da equipe e seguro de responsabilidade civil profissional adequado.
- Capacidade de traduzir descobertas técnicas tanto para o SOC/Blue Team quanto para partes interessadas não técnicas, e de produzir um Plano de Teste de RT mapeado para o MITRE ATT&CK.
Estes requisitos são obrigatórios para testes ART orientados pelo DNB e devem ser especificados na RFP e avaliados durante a seleção.
Relação com outras estruturas e autoridades
A estrutura ART baseia-se explicitamente na propriedade intelectual do CBEST do Banco da Inglaterra programa e do quadro TIBER-EU do BCE , ambos licenciados sob Creative Commons e reconhecidos pelo DNB.
Embora o ART seja projetado e governado como uma estrutura nacional para o setor financeiro holandês, o DNB reconhece que "os fundamentos do red teaming de acordo com a estrutura ART são aplicáveis a múltiplas instituições e setores." Em outras palavras, seus elementos-chave, centrados no sigilo, testes em sistemas ativos e supervisão independente, podem servir como um modelo de referência para outros setores críticos ou jurisdições que buscam desenvolver regimes de testes comparáveis baseados em inteligência. De fato, o setor de saúde holandês já adotou a regulamentação ART na forma de ZORRO (ZOrg Redteaming Resilience Oefeningen) – uma estrutura de red teaming específica para organizações de saúde.
Esta abordagem reflete uma tendência europeia mais ampla: a convergência gradual de esquemas nacionais de testes sob a governança do TIBER-EU e a influência harmonizadora das disposições de TLPT do DORA, que incentivam o reconhecimento mútuo de estruturas equivalentes.
Conclusão: o ART não é (ainda) para todos
De acordo com o De Nederlandsche Bank (DNB), o Advanced Red Teaming "capacita uma ampla gama de instituições financeiras e seus provedores de serviços de TIC terceirizados a realizar testes de red-team baseados em inteligência sob a supervisão do DNB." No entanto, o DNB também deixa claro que "um teste ART seguido por um atestado do DNB só pode ser realizado por instituições financeiras e seus provedores de serviços de TIC terceirizados sob a orientação da Equipe de Teste Cibernético do DNB (TCT-DNB)."
Em outras palavras, a estrutura oficial ART é limitada às instituições financeiras holandesas, embora seus princípios — sigilo, testes em sistemas ativos e supervisão independente — possam ser aplicados em outros lugares. O DNB reconhece que esses fundamentos são transferíveis, dando ao ART potencial como um modelo metodológico para organizações em outros setores e países que desejam fortalecer a resiliência cibernética por meio de testes realistas e baseados em inteligência.




