Introdução
O Splunk é uma plataforma completa e poderosa para coletar, pesquisar, monitorar e analisar dados de máquinas. É amplamente utilizado por equipes de Centros de Operações de Segurança (SOC) para fornecer monitoramento avançado de eventos de segurança, análise de ameaças, resposta a incidentes e gerenciamento de ameaças cibernéticas.
O Burp Suite é uma ferramenta de proxy de ataque a aplicações web indispensável, utilizada por analistas de segurança em todo o mundo para realizar testes de penetração em aplicações web. O Burp oferece aos seus usuários a possibilidade de estender suas funcionalidades por meio da API Burp Extender.
Para unir o melhor dos dois mundos, desenvolvemos uma extensão do Burp chamada ActiveEvent para facilitar a integração do gerenciamento de vulnerabilidades de aplicações web com as operações do SOC.
O plugin
ActiveEvent é um plugin do Burp Suite que monitora continuamente o scanner do Burp em busca de novos problemas de segurança. Assim que o scanner relata novas vulnerabilidades, o plugin analisa os resultados, transforma-os e envia-os na forma de eventos diretamente para a interface de gerenciamento do Splunk usando a funcionalidade HTTP Event Collector.
O plugin permite que tanto o SOC quanto as equipes de teste de penetração realizem uma melhor fusão de dados ao integrar seus processos (testes de segurança de aplicações web e gerenciamento de logs). A ideia central é que a equipe de gerenciamento de logs possa se beneficiar imediatamente dos resultados produzidos pela equipe de teste de penetração em suas atividades diárias.
Configurando o ActiveEvent
O ActiveEvent precisa se conectar ao Splunk para converter vulnerabilidades em eventos. Isso pode ser feito acessando o HTTP Event Collector do Splunk através da interface de gerenciamento web, clicando em Menu > Data Input > HTTP Event Collector > New Token. Siga as etapas necessárias para gerar o token.
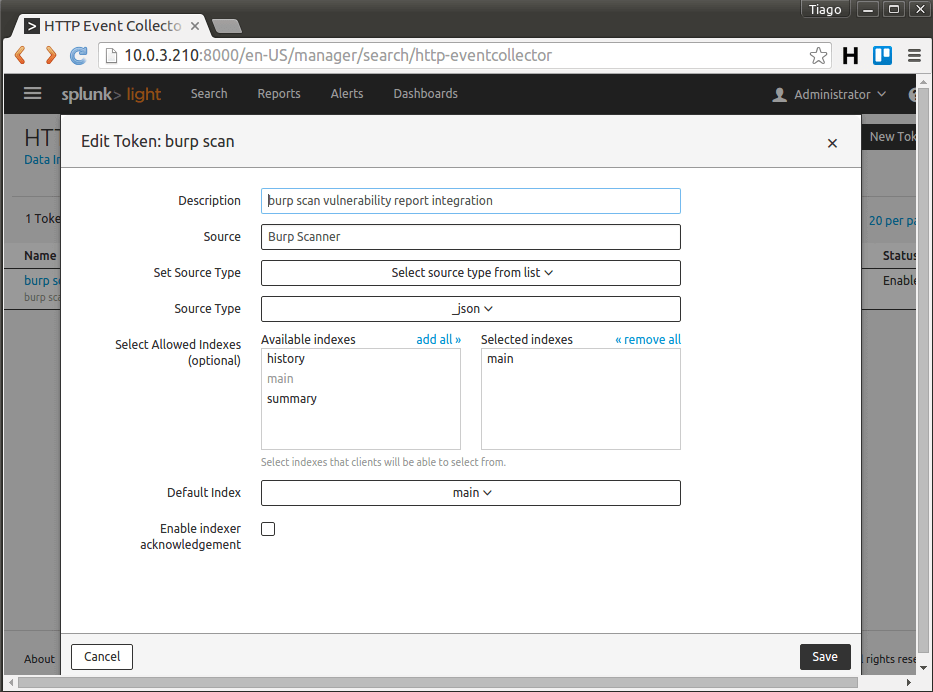
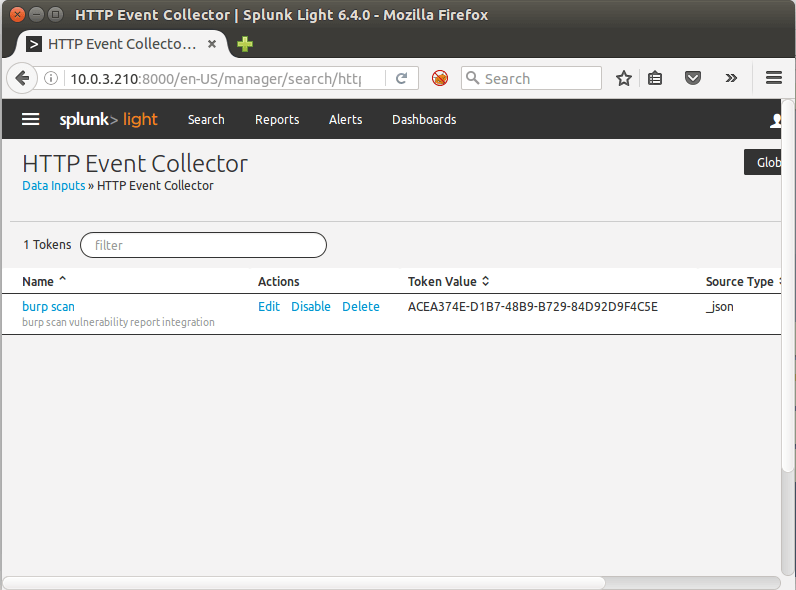
As etapas anteriores gerarão um token que deve ser usado como um argumento de linha de comando no Burp:
java -XX:MaxPermSize=1G -jar burp.jar 127.0.0.1 8088 'xxx-yyy-api-key'
Esta sintaxe carregará o Burp Suite e informará, por meio desses parâmetros, o endereço IP do Splunk, a porta TCP (o padrão é 8088) e o valor do token da API.
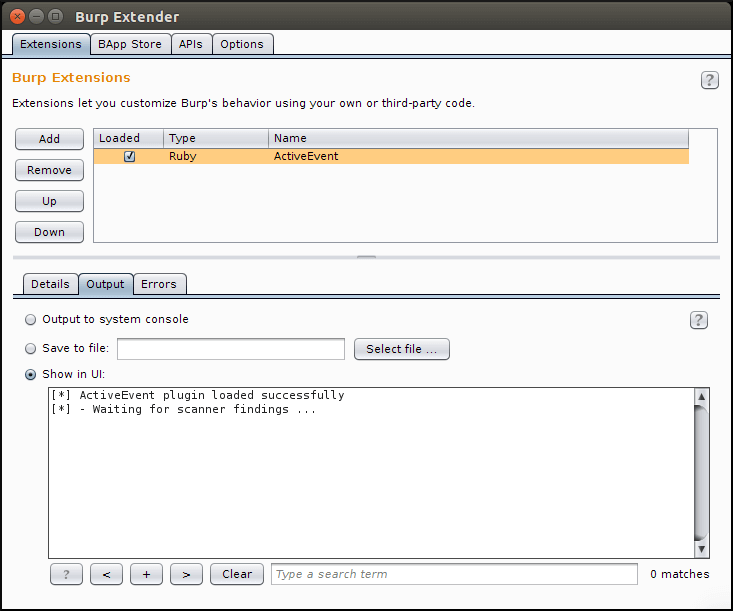
Assim que o Burp iniciar, vá para a aba Extender > Options > Ruby Environment e especifique o caminho para o seu arquivo jar do JRuby. Em seguida, na aba Extender > Extensions > Add, escolha Ruby como tipo de extensão e especifique o caminho para este plugin.
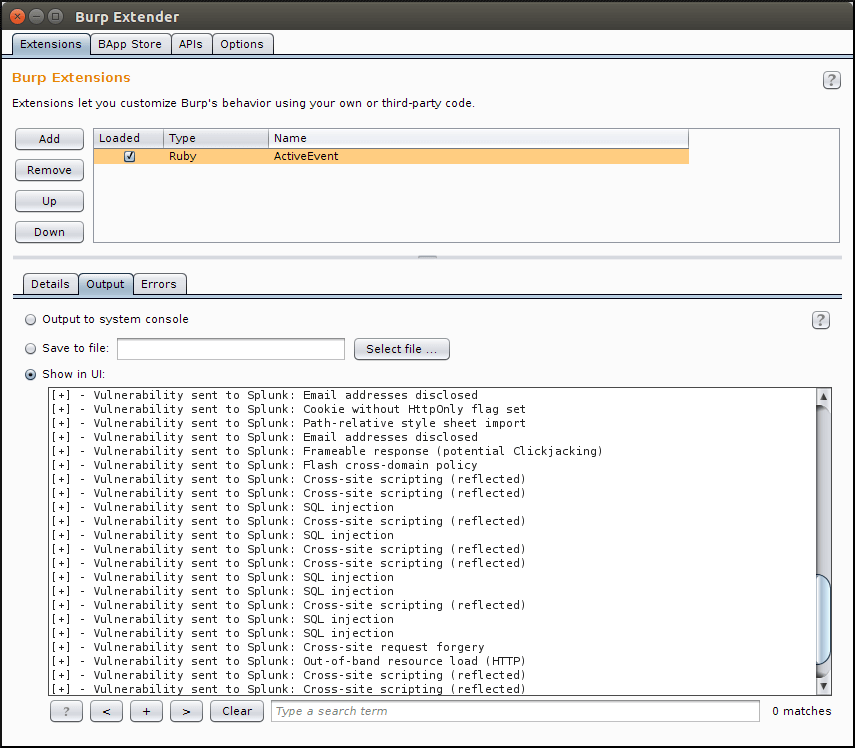
Quando carregado com sucesso, você deverá ver a seguinte saída:
Usando o ActiveEvent
Enquanto os analistas realizam suas avaliações normais de segurança de aplicações web, o plugin obtém silenciosamente os resultados produzidos pelo scanner e os envia para o Splunk, de modo que a equipe do SOC possa usar essas informações para aprimorar seu trabalho de correlação.
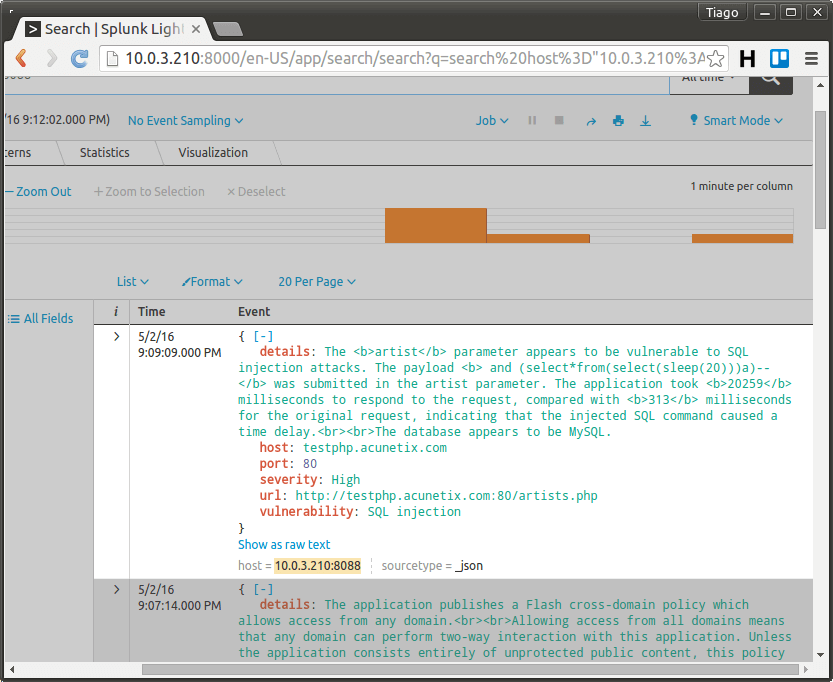
A imagem abaixo mostra esse processo.
As vulnerabilidades encontradas durante a varredura estarão disponíveis na forma de eventos no Splunk.
Obtenha dados úteis do Splunk
Como os resultados do scanner já estão na interface do Splunk, é possível configurar a funcionalidade de extração de campos e mapear os principais campos, como vulnerabilidade, severidade, URL, etc.
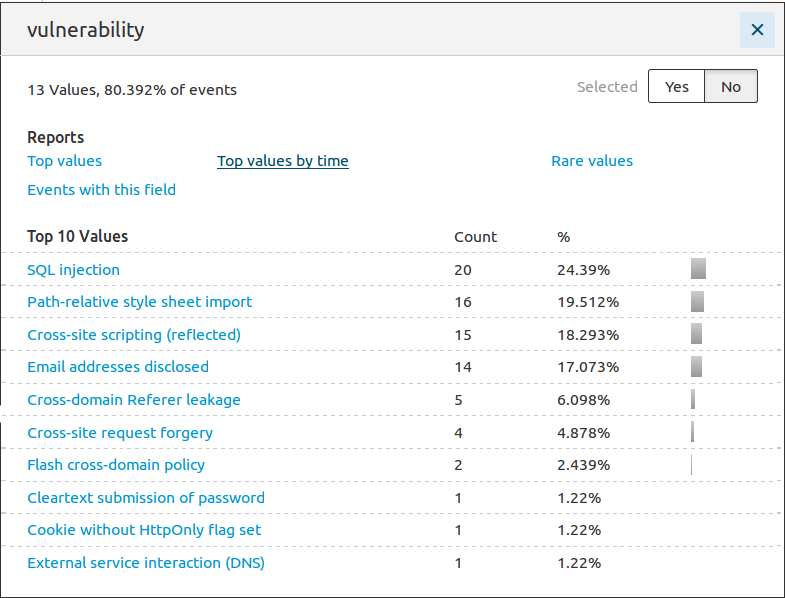
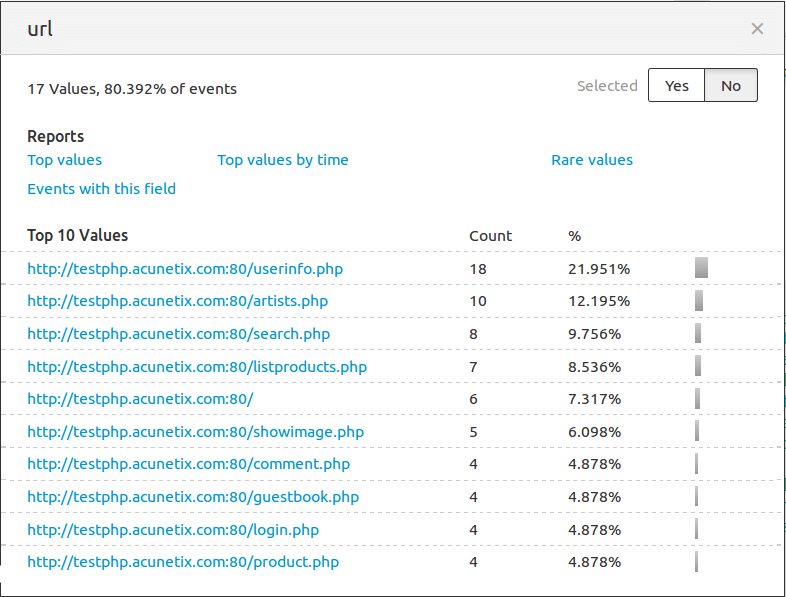
Com os resultados do extrator de campos, é bastante simples obter uma variedade de informações.
- Top 10 vulnerabilidades encontradas:
- Top 10 URLs vulneráveis:
- Estatísticas de severidade:
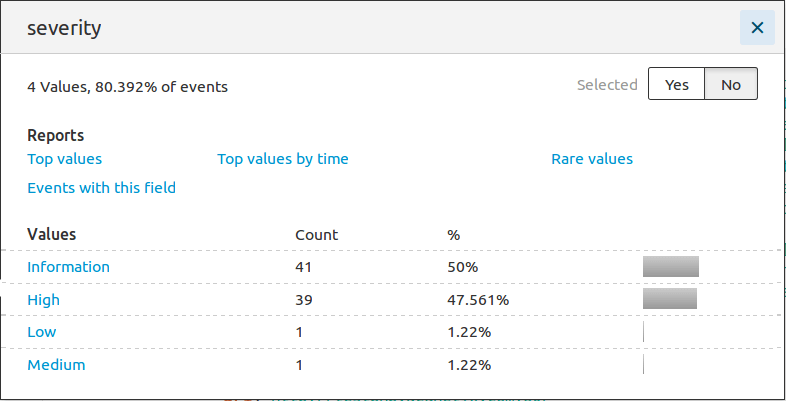
Além disso, a equipe do SOC pode usar os dados fornecidos para correlacionar com análises em tempo real e melhorar sua eficiência na classificação de ataques.




