Neste post, exploramos uma sequência técnica de etapas que culmina na obtenção de controle sobre um domínio. Este ataque foi executado com rigor técnico, enfatizando a importância de realizar tais atividades estritamente em ambientes autorizados.
O passo inicial envolveu a utilização da ferramenta crackmapexec em uma faixa de IP específica fornecida pelo cliente. Esta ferramenta identificou quais máquinas Windows estavam ativas e listou seus nomes.
De posse da lista de servidores, a manobra seguinte foi usar o nmap, buscando alvos fáceis com o script http-default-accounts. Nesse momento, um Windows Server 2016 Standard rodando um servidor Tomcat com credenciais padrão QCC:QLogic66 foi identificado, oferecendo-nos uma porta de entrada para o ambiente.
Após a autenticação bem-sucedida no servidor Tomcat, nossa estratégia avançou para o upload de um webshell JSP personalizado. Este shell sob medida foi projetado para contornar a detecção do antivírus ativo, concedendo-nos a execução de comandos no servidor. Um reconhecimento local revelou que o servidor Tomcat estava rodando com privilégios de nível de sistema. Além disso, este servidor permitia conexões RDP. Com isso em mente, um novo usuário administrador local foi criado, seguido pelo estabelecimento de uma conexão RDP, garantindo controle persistente do sistema.
Durante nossa exploração, encontramos uma unidade rotulada como “Backup Storage (F:)”, que continha um diretório chamado “Backups”, abrigando snapshots de servidores, incluindo o do Controlador de Domínio principal.
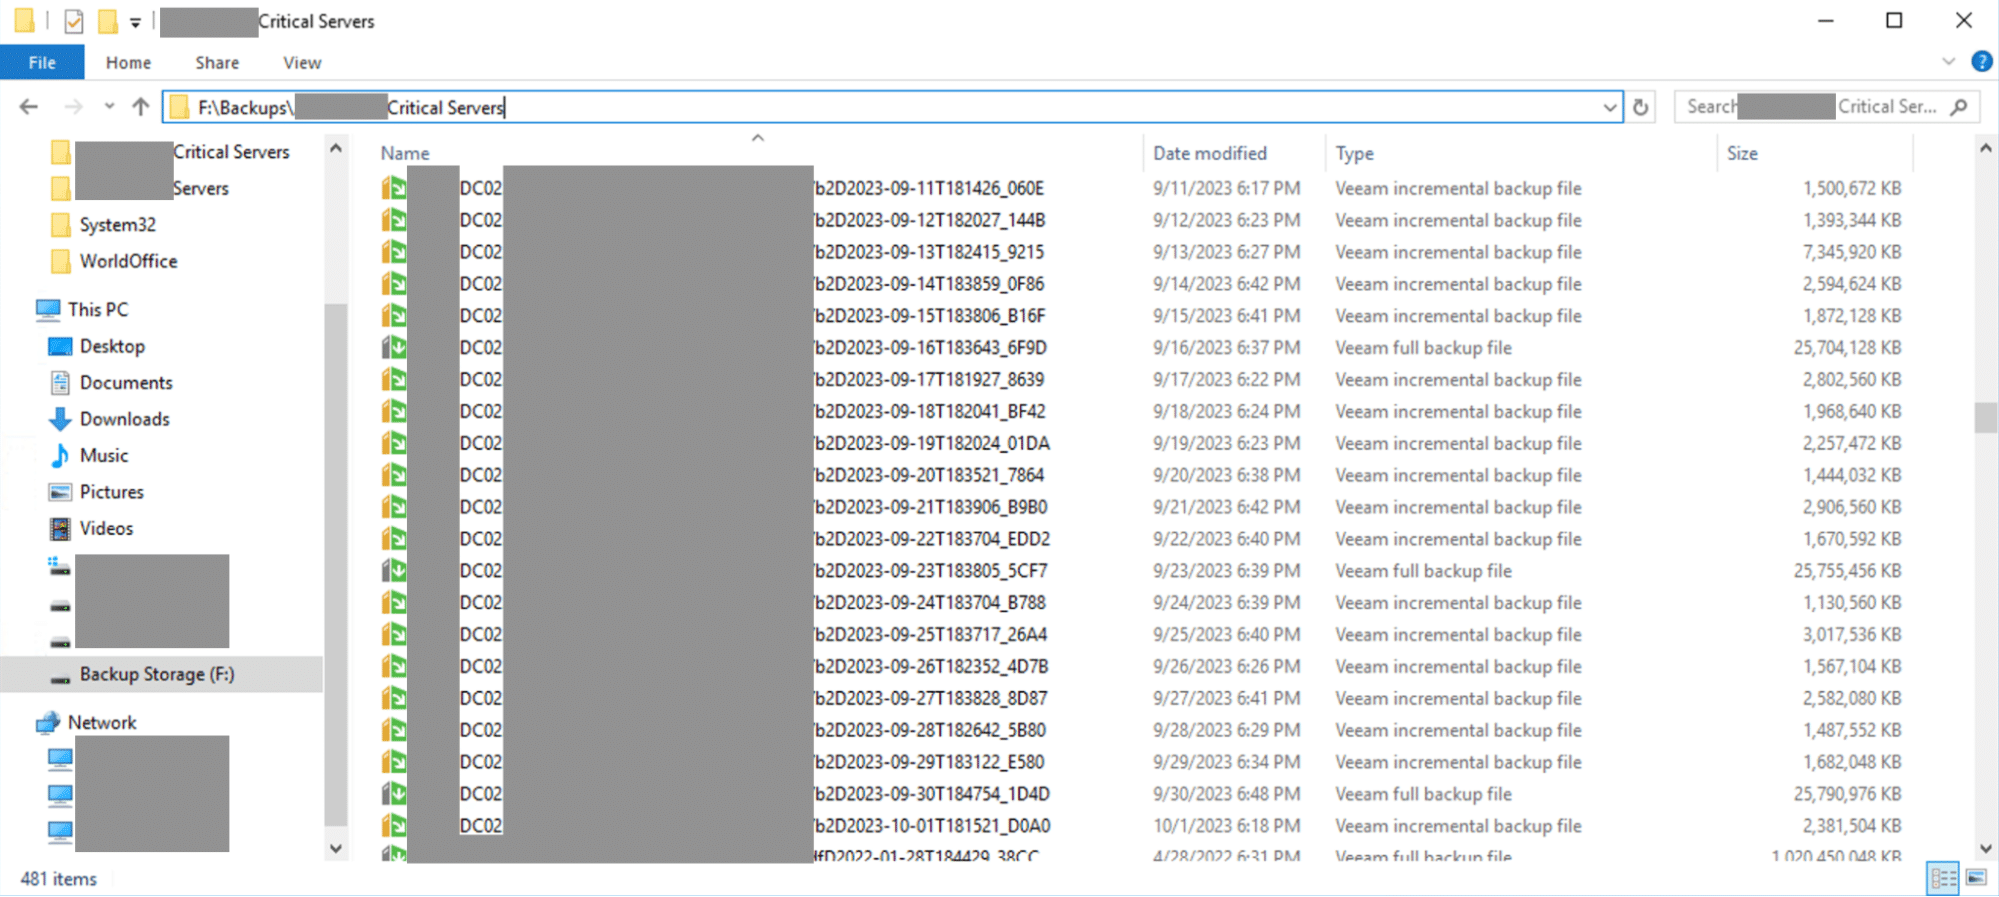
Esses arquivos poderiam potencialmente fornecer uma rota direta para o Controlador de Domínio se acessados. No entanto, os arquivos de backup estavam protegidos por senhas.
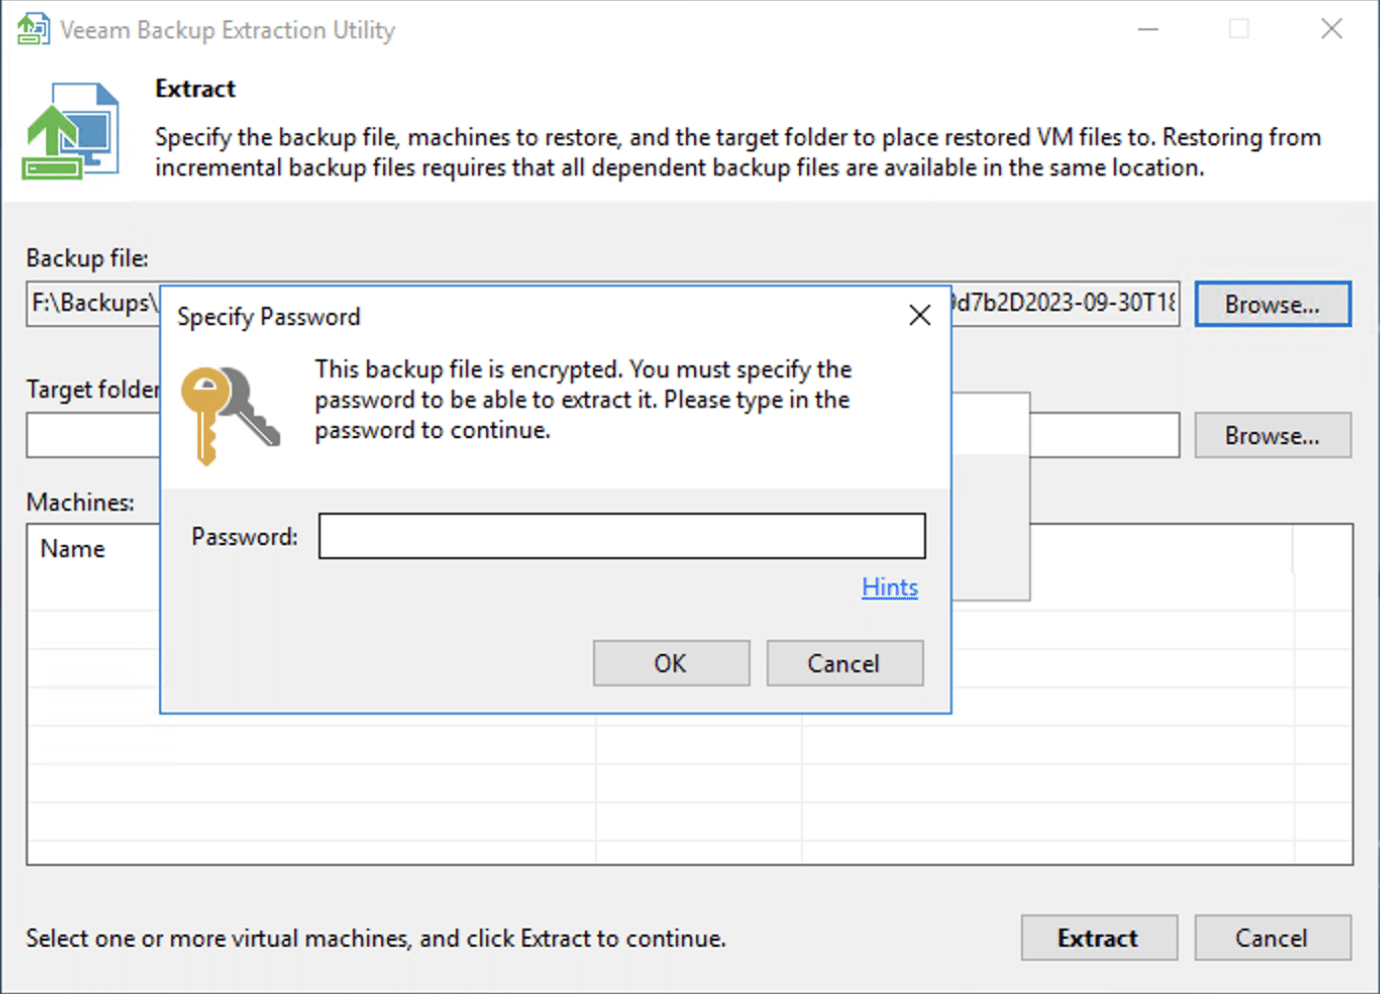
Sem desanimar, aproveitamos nosso acesso via interface gráfica RDP e utilizamos o software Veeam Backup, que permitia acesso irrestrito a qualquer usuário da máquina. Esse novo acesso abriu diversas possibilidades.
Estudamos profundamente a mecânica da ferramenta de backup e, em seguida, orquestramos um novo agendamento de backup para o Controlador de Domínio, definindo-o com uma senha de nossa escolha.
Após a execução bem-sucedida do processo de backup, empregamos a ferramenta VBK Extract Utility para obter acesso aos arquivos do Controlador de Domínio. Posteriormente, montamos a imagem VHD usando o utilitário ‘Gerenciamento de Disco’ nativo do próprio servidor. Essa manobra revelou os arquivos NTDS.dit, SYSTEM e SECURITY.
Estes foram então inseridos na ferramenta impacket-secretsdump , adquirindo mais de 25.000 hashes de usuários, notadamente os dos Administradores de Domínio. Agora, armados com as credenciais dos Administradores de Domínio, recorremos ao xFreeRDP, que suporta a técnica Pass-the-Hash (PTH).
Com isso, acessamos o Controlador de Domínio e criamos um novo usuário no grupo Administradores do Domínio, garantindo domínio total sobre a rede. Cada uma dessas manobras foi executada com precisão, levando cerca de 6 horas no total – sendo que a geração e a descompactação do backup consumiram a maior parte desse tempo.
Também vimos que era possível descriptografar as credenciais existentes do Veeam Backup, mas isso já não era mais necessário.
Conclusão
É fundamental destacar que a execução bem-sucedida desta sequência foi possível devido às circunstâncias específicas em que foi realizada. Neste caso, a empresa contratante não possuía uma equipe de detecção e resposta a incidentes. Isso tornou viável navegar pelas várias etapas do ataque sem uma detecção imediata.
No entanto, é essencial enfatizar que, em um exercício real de red team ou em um ambiente de segurança bem preparado, vários alarmes e mecanismos de defesa provavelmente seriam acionados ao longo deste processo. Esses alarmes poderiam levar à descoberta rápida da intrusão, perda de acesso e possível identificação do agente da ameaça. Portanto, as organizações devem investir em medidas de segurança robustas e em capacidades de resposta a incidentes para se protegerem contra ataques tão sofisticados.