Informações do aviso
Título: Ataques de homógrafos IDN no mensageiro Telegram
Referência do aviso: BLAZE-02-2019 (CVE-2019-10044)
Produto: Telegram
Modo de divulgação: Divulgação coordenada
Descrição do produto
O Telegram é um aplicativo de mensagens focado em velocidade e segurança; é super rápido, simples e gratuito. Você pode usar o Telegram em todos os seus dispositivos ao mesmo tempo — suas mensagens são sincronizadas perfeitamente em qualquer número de celulares, tablets ou computadores.
Com o Telegram, você pode enviar mensagens, fotos, vídeos e arquivos de qualquer tipo (doc, zip, mp3, etc.), além de criar grupos para até 200.000 pessoas ou canais para transmitir para públicos ilimitados. Você pode escrever para seus contatos telefônicos e encontrar pessoas por seus nomes de usuário. Como resultado, o Telegram é como uma combinação de SMS e e-mail — e pode cuidar de todas as suas necessidades de mensagens pessoais ou profissionais. Além disso, oferecemos suporte a chamadas de voz com criptografia de ponta a ponta.
(do FAQ do Telegram)
Detalhes da vulnerabilidade
O Telegram (testado em todas as versões móveis e para Linux e Windows desktop) é vulnerável a um ataque de homógrafos IDN ao exibir mensagens contendo URLs.
O ataque de homógrafos é uma vulnerabilidade de segurança que pode enganar os usuários, fazendo-os pensar que estão visitando um determinado site quando, na verdade, são direcionados para um nome de domínio diferente, porém homógrafo. Esse tipo de vulnerabilidade pode ser usado para potencializar a engenharia social, aumentando as chances de um ataque bem-sucedido.
Ao receber uma mensagem com um link, o Telegram a renderiza em um formato clicável e a fonte usada para exibir a mensagem torna impossível distinguir entre a URL legítima e a URL maliciosa, por exemplo:
URL legítima: https://blazeinfosec.com
URL maliciosa: https://blаzeinfosec.com – com o 'a' como um caractere cirílico, não latino
Além disso, o Telegram gera uma prévia do site, tornando-o ainda mais enganoso para o usuário.
Ao clicar no link malicioso, o usuário será levado em vez do verdadeiro, apesar de o link ser exibido exatamente como o site esperado.
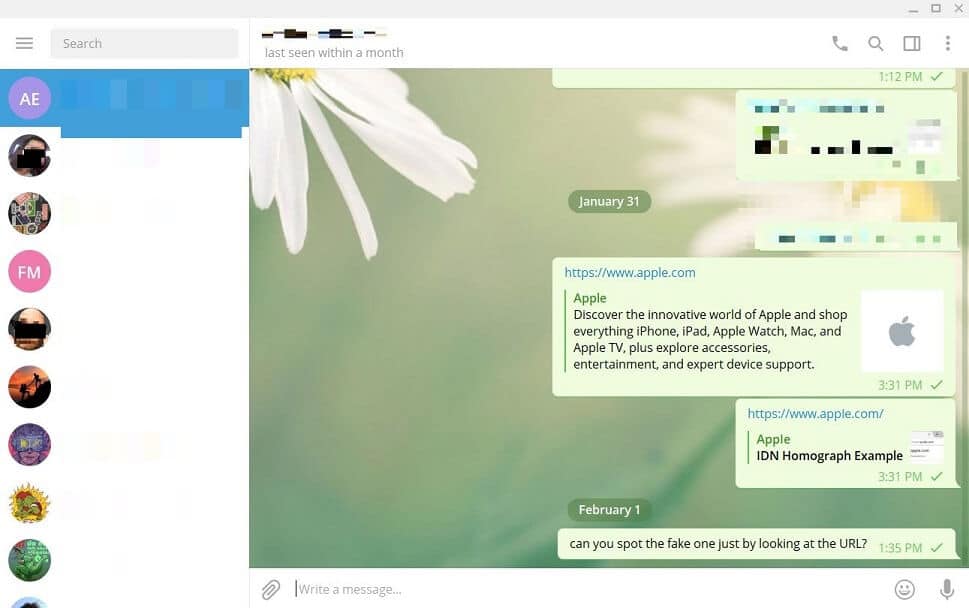
Um exemplo de cenário de ataque contra um usuário do Telegram:
- Um ativista ou pessoa de interesse usa o Telegram
- A pessoa recebe uma URL em uma mensagem do Telegram disfarçada de legítima; o Telegram gera uma prévia
- O usuário clica no link
- A URL maliciosa funciona como um exploit de navegador de um clique
- O alvo é infectado com malware móvel ou de desktop
Adicionalmente, as versões móvel e desktop do Tor Browser são vulneráveis à mesma classe de ataque. Portanto, usuários do Telegram com o Tor Browser estão sujeitos a ataques de phishing completos.
Correções e recomendações
A Blaze Information Security recomenda que o Telegram "desative" URLs com scripts mistos (por exemplo, latinos e cirílicos no mesmo nome de domínio) ou que URLs usando scripts não instalados ou habilitados no dispositivo sejam exibidas na mensagem como não clicáveis.
Alternativamente, o Telegram poderia implementar a mesma estratégia usada pelo WhatsApp para marcar o link como inseguro, com uma mensagem de aviso clara ao usuário, quando um nome de domínio homógrafo IDN for detectado na mensagem.
A vulnerabilidade parece ter sido corrigida pelo Telegram na versão 1.5.12 para Windows. O status nas outras plataformas é desconhecido, já que o fornecedor não respondeu às diversas tentativas de contato.
Créditos
Esta vulnerabilidade foi descoberta e pesquisada por Julio Cesar Fort da Blaze Information Security
Cronograma de divulgação
31/01/2019: Contato inicial solicitando a chave PGP do fornecedor
01/02/2019: O fornecedor respondeu com a chave PGP, solicitando que os detalhes da vulnerabilidade fossem enviados por e-mail criptografado
01/02/2019: Detalhes da vulnerabilidade enviados por e-mail criptografado
Desconhecido: Uma correção foi lançada pelo menos para o Telegram Desktop para Windows, versão 1.5.12. O fornecedor nunca entrou em contato com a Blaze para informar sobre a correção.
25/03/2019: Comunicado divulgado
Referências
Telegram
Ataque de homógrafos IDN
O Ataque de Homógrafos
Sobre a Blaze Information Security
A Blaze Information Security é uma empresa independente e privada de segurança da informação, nascida de anos de experiência combinada. Com presença na América do Sul e na Europa, a Blaze possui uma equipe de analistas seniores com experiência nas principais empresas de consultoria em segurança da informação do mundo e um histórico comprovado de pesquisas de segurança publicadas.
E-mail: [email protected]
Blog Wildfire Labs
Twitter
Github
Impressão digital da chave PGP: DB53 D9D9 F0E1 E513 4F52 8219 C33B C7FA C5D0 E926




